Sophos UTM: Kritische Lücke im E-Mail-Proxy, Patch von Hand nötig
Sophos hat am 28.10.2026 eine kritische Lücke in der Sophos UTM geschlossen. Weil das Produkt keinen Support mehr hat, muss der Patch manuell eingespielt werden. Das gilt vor allem für Betriebe mit aktivem E-Mail-Proxy.
Sophos hat am 28.10.2026 eine kritische Sicherheitslücke in der Sophos UTM geschlossen. Sie trägt die Kennung CVE-2026-118633 und steckt im E-Mail-Proxy des Geräts. Ein Angreifer aus dem Internet kann dort ohne Anmeldung Befehle mit Root-Rechten ausführen, also mit den höchsten Rechten auf dem System. Voraussetzung ist, dass der E-Mail-Proxy mit aktiviertem Scanning läuft. Das schreibt Sophos im Sicherheitshinweis zur Lücke. Stand: 28.10.2026.
Betroffen sind Unternehmen, Arztpraxen und Kanzleien, die noch eine Sophos UTM (SG UTM, Version 9) als Firewall oder E-Mail-Gateway einsetzen. Laut Hersteller sind alle Versionen betroffen.
Was bedeutet das für Ihr Unternehmen?
Die technischen Eckdaten in Kürze:
- Art der Lücke: Es handelt sich um eine sogenannte Path-Traversal-Lücke im E-Mail-Proxy (VulDB). Bei dieser Art von Schwachstelle können manipulierte Pfadangaben den Zugriff auf Dateien oder Verzeichnisse ermöglichen, die eigentlich nicht vorgesehen sind. Bei dieser konkreten Lücke führt das laut Sophos dazu, dass ein Angreifer Befehle mit Root-Rechten ausführen kann.
- Aufwand für Angreifer: Der Angreifer muss laut Sophos eine Race Condition gewinnen (ein Wettlauf zwischen zwei Abläufen im System) und dafür einige Minuten lang wiederholt angreifen.
- Entdeckung: Die Lücke wurde über das Bug-Bounty-Programm von Sophos gemeldet und verantwortungsvoll offengelegt.
- Ausnutzung: Der Hersteller macht dazu keine Angaben. Laut Brandefense stand die Lücke zum 28.10.2026 nicht im CISA-Katalog bekannter ausgenutzter Schwachstellen. VulDB nennt zum gleichen Datum keinen öffentlich verfügbaren Exploit. Eine aktive Ausnutzung ist also nicht belegt. Angesichts der kritischen Einstufung und der dringenden Handlungsaufforderung von Sophos ist Abwarten trotzdem keine gute Option.
Hinzu kommt der Support-Status. Die Sophos UTM ist laut Sophos Community seit dem 30.06.2026 am Ende ihres Lebenszyklus. Deshalb muss der Patch von Hand installiert werden. Sophos fordert dringendes Handeln von allen Kunden, die Email Protection auf der UTM weiter nutzen. Eine Zwischenlösung gibt es laut Herstellerangabe nicht.
Möglich sind solche Konstellationen zum Beispiel bei Altinstallationen, die vor Jahren eingerichtet wurden, etwa in Praxen, Kanzleien oder Außenstellen ohne eigene IT. Prüfen Sie deshalb Ihren Bestand.
Was Sie jetzt tun sollten
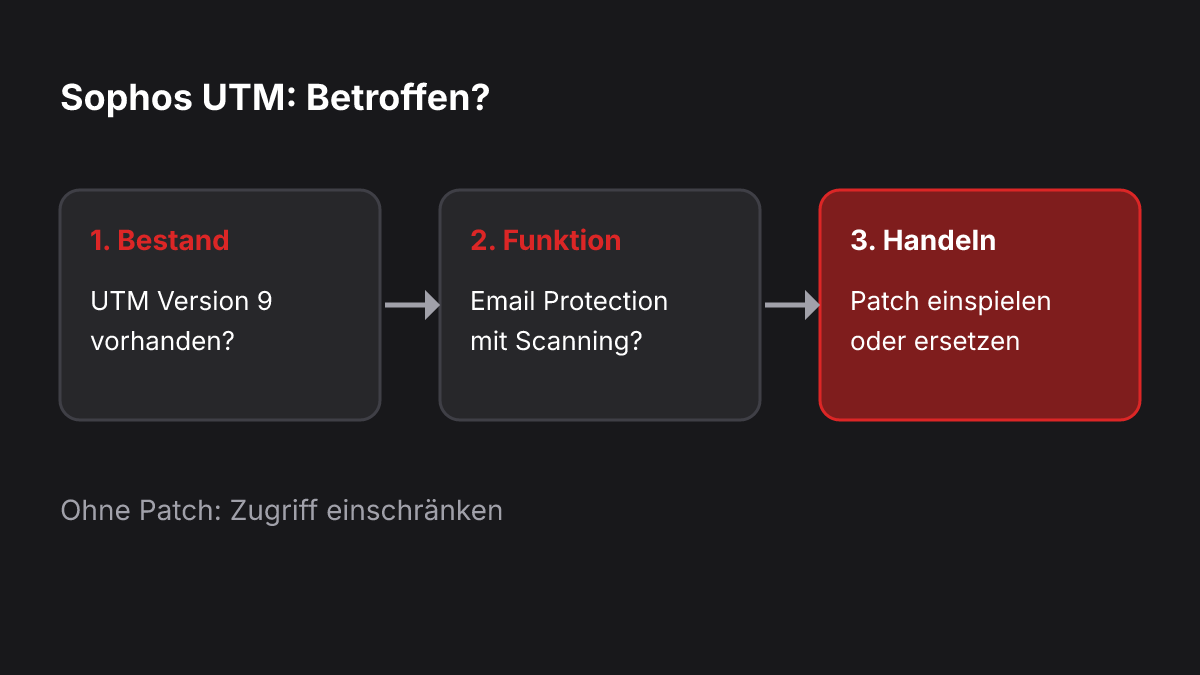
- Bestand prüfen: Klären Sie, ob in Ihrem Unternehmen, Ihrer Praxis oder Kanzlei noch eine Sophos UTM läuft, auch in Filialen und Außenstellen. Prüfen Sie dann, ob Email Protection (SMTP-Proxy mit Scanning) aktiv ist.
- Patch einspielen: Ist die Funktion aktiv, sollte der manuelle Patch so schnell wie möglich installiert werden. Sophos verweist dafür auf den Artikel KBA-000049692. Lassen Sie das am besten Ihren IT-Dienstleister erledigen. Laut Brandefense muss die UTM dafür zuerst auf Version 9.724 aktualisiert sein, danach wird der Patch installiert und die Komponente neu gestartet. Diese Details stammen nur aus dieser einen Quelle, verbindlich ist die Anleitung von Sophos. Legen Sie vorher ein Backup der Konfiguration an.
- Wenn ein Patch nicht sofort geht: Schränken Sie den Zugriff auf den Mail-Proxy aus dem Internet ein oder schalten Sie Email Protection vorübergehend ab. Das ist keine Vorgabe von Sophos und keine vom Hersteller bestätigte Zwischenlösung, sondern eine vorsichtige Empfehlung. Beachten Sie, dass dadurch der E-Mail-Betrieb beeinträchtigt werden kann.
- Logs prüfen: Lassen Sie die Protokolle des Mail-Proxys auf ungewöhnliche Aktivität und auffällig viele wiederholte Anfragen durchsehen. Bei Verdacht auf eine Kompromittierung sollten Zugangsdaten geändert und ein Notfallprozess gestartet werden.
- Lizenzdatei sichern: Die Lizenzseite MyUTM bleibt laut Sophos Community dauerhaft offline. Für eine spätere Migration sollten Sie sich die Lizenzdatei beim Sophos Customer Care besorgen.
- Ersatz planen: Eine Firewall ohne Support ist auf Dauer ein Risiko. Planen Sie den Wechsel auf eine unterstützte Sophos Firewall oder eine andere gepflegte Lösung. Das ist auch der Weg, den Sophos als Alternative zum Patch nennt.
Häufige Fragen
Betrifft das auch uns, wenn wir Email Protection nicht nutzen?
Die Warnung von Sophos richtet sich an Kunden, die Email Protection auf der UTM weiter einsetzen. Die beschriebene Angriffsmöglichkeit setzt den E-Mail-Proxy mit aktiviertem Scanning voraus. Trotzdem bleibt die UTM ein Gerät ohne Support. Lassen Sie den Ersatz deshalb zügig planen.
Wird die Lücke bereits angegriffen?
Dazu liegen keine belegten Angaben vor. Sophos äußert sich nicht dazu, und zum Stand 28.10.2026 war die Lücke laut den genannten Quellen weder im CISA-Katalog gelistet noch ein öffentlicher Exploit bekannt. Das kann sich ändern.
Reicht es, die Firewall später zu ersetzen?
Nicht ohne Weiteres. Läuft Email Protection mit Scanning, empfiehlt Sophos dringend, den Patch einzuspielen oder auf eine unterstützte Sophos Firewall zu wechseln. Das vorübergehende Abschalten der Funktion oder eine Zugriffsbeschränkung ist keine vom Hersteller bestätigte Zwischenlösung, sondern nur eine Vorsichtsmaßnahme. Planen Sie den Ersatz deshalb zügig und nicht erst irgendwann.
So unterstützen wir Sie in Münster und im Münsterland
Die comgie IT unterstützt Unternehmen, Kanzleien und Arztpraxen in Münster und im Münsterland dabei, solche Altgeräte zu finden, abzusichern und zu ersetzen. Mit einer Infrastruktur-Analyse verschaffen wir Ihnen einen Überblick über Ihre Systeme. Den Umstieg auf eine unterstützte Firewall begleiten wir im Bereich Sophos Security & SOC. Wie gut Ihre IT insgesamt aufgestellt ist, zeigt vorab der kostenlose IT-Sicherheits- und NIS2-Check, den Sie in etwa vier Minuten selbst durchführen können.
Wissen Sie nicht sicher, ob bei Ihnen noch eine Sophos UTM läuft? Dann melden Sie sich über unsere Kontaktseite. Wir prüfen gemeinsam mit Ihnen, ob Handlungsbedarf besteht, und stimmen die nächsten Schritte ab.
Quellen
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.