Veeam: Kritische Lücke in Backup & Replication 13 schließen
Veeam hat am 27.10.2026 eine kritische Lücke (CVSS 9.1) in Backup & Replication 13 geschlossen. Betroffen sind 13.0 und 13.1. Wir zeigen, was Sie prüfen und aktualisieren sollten.
Stand: 28. Oktober 2026
Veeam hat am 27. Oktober 2026 Updates für seine Backup-Software veröffentlicht und dabei mehrere Sicherheitslücken geschlossen. Die gefährlichste betrifft Veeam Backup & Replication in den Versionen 13.0 und 13.1. Sie trägt die Kennung CVE-2026-108142 und wird mit einem CVSS-Wert von 9.1 als kritisch eingestuft (CVSS ist eine Skala von 0 bis 10 für die Schwere einer Lücke). Die Details nennt Veeam im Hinweis KB4948, auch Borns IT- und Windows-Blog hat darüber berichtet.
Was ist passiert?
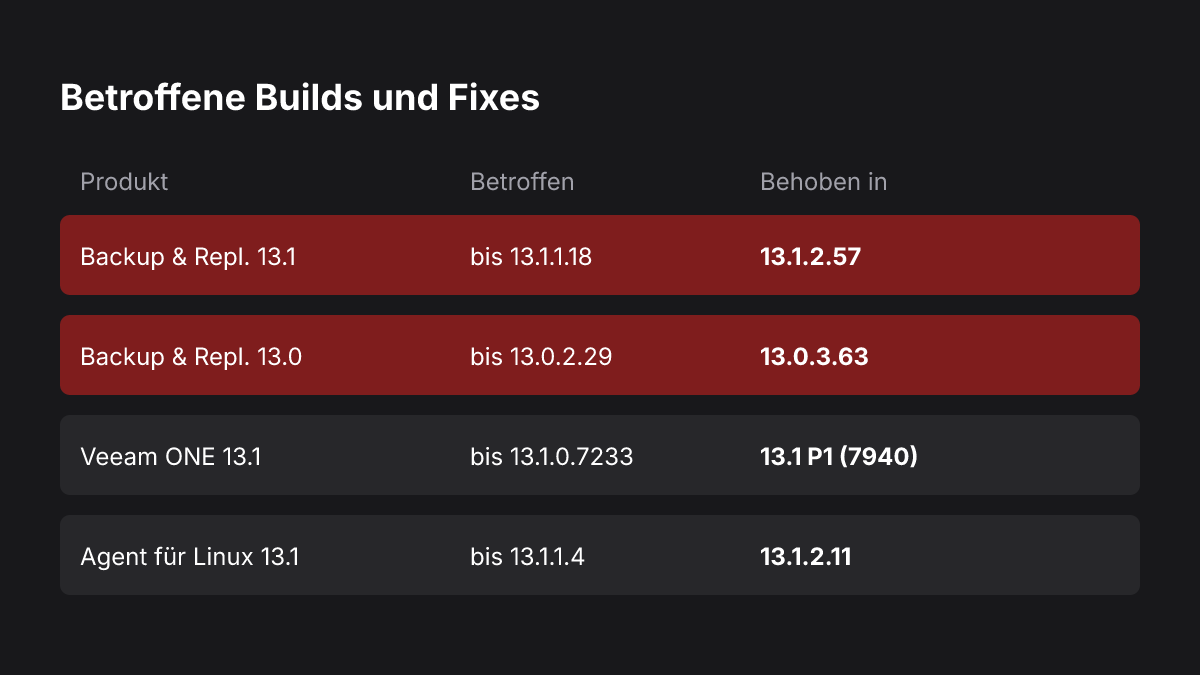
Bei der kritischen Lücke kann ein Angreifer ohne Anmeldung die Zugriffsprüfung des CDP-Koordinator-Dienstes umgehen. CDP steht für Continuous Data Protection, also die laufende Sicherung von Daten. Betroffen sind die Windows-Variante von Backup & Replication sowie die Veeam Software Appliance. Laut Veeam gilt das für:
- Version 13.1.1.18 und alle früheren 13.1-Builds,
- Version 13.0.2.29 und alle früheren 13.0-Builds.
Version 12.x ist nach Angaben des Herstellers nicht betroffen. Behoben ist die Lücke in 13.1.2 (Build 13.1.2.57) und in 13.0.3 (Build 13.0.3.63).
Dazu kommen weitere Korrekturen:
- CVE-2026-108140 und CVE-2026-108141 (mittel, je 5.9): Ein angemeldeter Benutzer mit der Rolle „Restore Operator“, der zusätzlich den Inhalt einer gesicherten NAS-Freigabe kontrolliert, kann Dateien an beliebige Orte auf dem Backup-Server schreiben. Es gelten dieselben Versionen wie oben.
- CVE-2026-105477 (hoch, 7.3): Rechteausweitung auf dem Rechner selbst im Veeam Agent für Linux, wenn dieser von Backup & Replication verwaltet wird. Betroffen ist Version 13.1.1.4 und frühere 13.1-Builds, behoben in Build 13.1.2.11.
- CVE-2026-107671 in Veeam ONE (hoch, 8.5 laut Hersteller): Wer gültige Administrator-Zugangsdaten hat, kann die Mehrfaktor-Anmeldung umgehen, indem er sie global abschaltet. Betroffen ist Veeam ONE 13.1.0.7233 und frühere 13.1-Builds; Version 13.0.x und 12.x sind nicht betroffen. Behoben ist die Lücke in 13.1 P1 (Build 13.1.0.7940). Die Details stehen in KB4951.
Was bedeutet das für Ihr Unternehmen oder Ihre Praxis?
Die Backup-Software ist ein besonders sensibles System. Sie hat Zugriff auf große Teile Ihrer Daten, bei Praxen und Kanzleien also auch auf Patienten- und Mandantendaten. Eine kritische Lücke ohne nötige Anmeldung sollten Sie deshalb ernst nehmen.
Zur Ausnutzung liegen uns keine belegten Angaben vor: Das Hersteller-Advisory beschreibt keine Ausnutzung. Laut dem Sicherheitsanbieter Brandefense war die Lücke im US-Katalog bekannter ausgenutzter Schwachstellen (CISA KEV) am 27. Oktober nicht gelistet, der Ausnutzungsstatus sei unbekannt. Diese Einschätzung stammt aus einer Nebenquelle. Beruhigen sollte Sie das nicht. Veeam weist selbst darauf hin, dass Angreifer veröffentlichte Patches analysieren, um die Lücke nachzubauen. Nicht gepatchte Systeme sind dadurch gefährdet. Einen Workaround nennt der Hersteller nicht, es hilft nur das Update.
Was Sie jetzt tun sollten
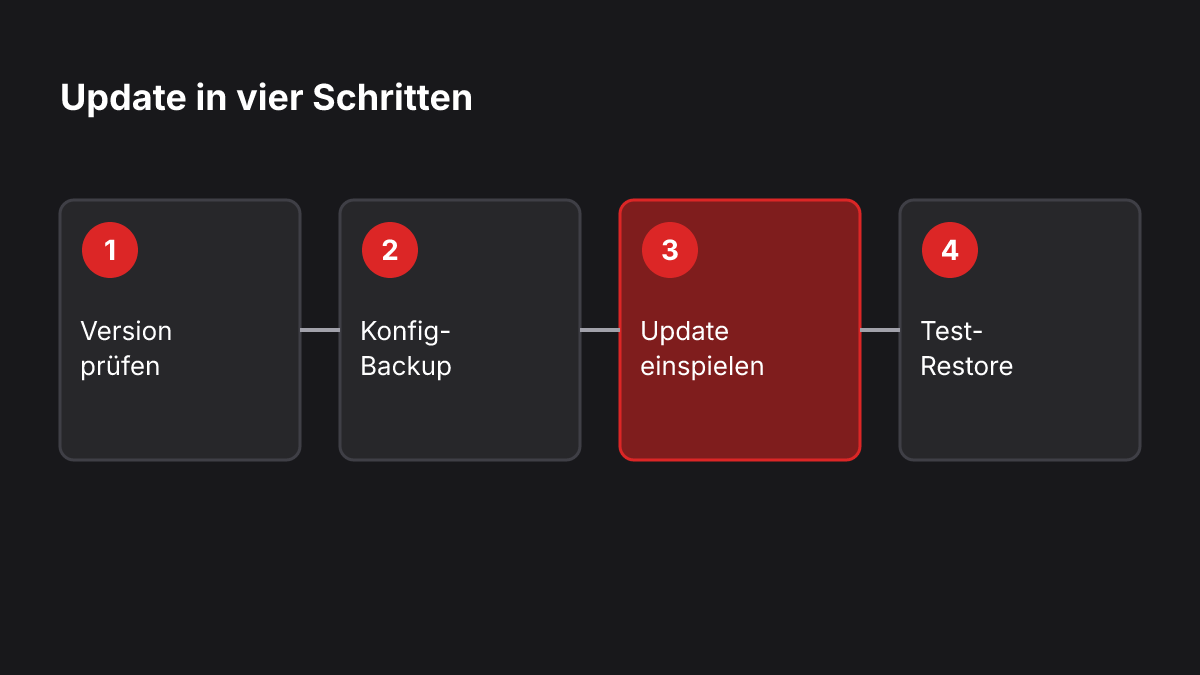
- Version prüfen: Stellen Sie den Build von Backup & Replication fest, ebenso von Veeam ONE und gegebenenfalls vom Linux-Agenten. Bei Backup & Replication sind 13.1.1.18 und frühere 13.1-Builds sowie 13.0.2.29 und frühere 13.0-Builds betroffen. Bei Veeam ONE sind es 13.1.0.7233 und frühere 13.1-Builds, beim verwalteten Linux-Agenten 13.1.1.4 und frühere 13.1-Builds.
- Konfiguration sichern: Legen Sie vor dem Update ein aktuelles Backup der Veeam-Konfiguration an.
- Sofort aktualisieren: Spielen Sie 13.1.2 oder 13.0.3 ein. Das Update kommt über den Veeam Updater, erreicht Appliance-Installationen von 13.1 zuerst und Windows-Installationen schrittweise. Warten Sie nicht darauf, sondern laden Sie die Installationsmedien aus „My Account“ (siehe KB4738). Bringen Sie auch Veeam ONE auf 13.1 P1 und den Linux-Agenten auf 13.1.2.11.
- Danach testen: Prüfen Sie, ob die Backup-Jobs normal laufen, und führen Sie eine Test-Wiederherstellung durch.
- Zugriff begrenzen: Der Backup-Server gehört nicht ins Internet, sondern in ein eigenes, per Firewall abgeschottetes Management-Netz. Prüfen Sie die Rolle „Restore Operator“ und alle Veeam-Admin-Konten, schränken Sie sie wo möglich ein und aktivieren Sie die Mehrfaktor-Anmeldung.
- Bis zum Update beobachten: Kontrollieren Sie Protokolle und Konten auf ungewöhnliche Aktivität.
Häufige Fragen
Ich nutze Veeam 12. Bin ich betroffen?
Nach Angaben von Veeam sind diese Lücken in Version 12.x nicht enthalten. Behalten Sie dennoch den Support-Stand Ihrer Version im Blick, damit Sie rechtzeitig planen können.
Ich habe keine eigene IT. Was soll ich tun?
Fragen Sie bei Ihrem IT-Dienstleister nach, ob Veeam bei Ihnen in Version 13.0 oder 13.1 läuft und wann das Update eingespielt wird. Lassen Sie sich den neuen Build nennen.
Reicht es, auf den automatischen Rollout zu warten?
Bei Windows-Installationen von 13.1 kommt das Update nur schrittweise. Bei einer kritischen Lücke sollten Sie nicht warten, sondern die Installationsmedien nutzen.
So unterstützt Sie die comgie IT
Wir von der comgie IT betreuen Backup-Systeme für Unternehmen, Arztpraxen und Kanzleien in Münster und im Münsterland. Wir prüfen Versionen, spielen Updates kontrolliert ein und testen anschließend die Wiederherstellung. Mehr dazu finden Sie unter Backup & Disaster Recovery und Managed IT-Services. Wie gut Ihre IT insgesamt aufgestellt ist, zeigt Ihnen vorab unser kostenloser IT-Sicherheits- und NIS2-Check. Wenn Sie Ihre Veeam-Version prüfen oder das Update einspielen lassen möchten, melden Sie sich bei uns über die Kontaktseite.
Quellen
- KB4948: Vulnerabilities Resolved in Veeam Backup & Replication 13.1.2
- KB4951: Vulnerabilities Resolved in Veeam ONE 13.1 Patch 1
- KB4738: Veeam Backup & Replication 13 Release Information
- Veeam Backup & Replication 13.1.2 und Veeam ONE 13.1 P1 fixen kritische Sicherheitslücken (Borns IT- und Windows-Blog)
- CVE-2026-108142: Veeam Authorization Bypass (Brandefense)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.