Chrome-Update: Aktiv angegriffene Lücke schnell schließen
Google hat am 10.11.2026 ein Chrome-Update gegen eine Sicherheitslücke veröffentlicht, die bereits angegriffen wird. Was Unternehmen, Praxen und Kanzleien jetzt prüfen sollten.
Stand: 10.11.2026. Google hat ein Chrome-Update veröffentlicht, das eine Sicherheitslücke schließt, die nach Angaben der Entwickler bereits für Angriffe genutzt wird. So steht es in der Meldung von heise vom 10.11.2026. Vorsorglich prüfen sollten alle, die Google Chrome einsetzen, also Unternehmen, Arztpraxen und Kanzleien gleichermaßen. Auch Browser auf Chromium-Basis, zum Beispiel Microsoft Edge, sollten Sie im Blick behalten.
Wichtiger Hinweis zur Quellenlage: CVE-Nummer, Versionsnummer und Schweregrad dieses Updates konnten wir bei der Recherche nicht belegen. Wir nennen sie deshalb bewusst nicht. Ebenso ist nicht bestätigt, welche Versionen und Betriebssysteme genau betroffen sind. Die genauen Angaben finden Sie im Chrome-Releases-Blog von Google und in der heise-Meldung. Bis dahin gilt: lieber einmal zu viel aktualisieren als zu wenig.
Hintergrund: Chrome 2026 wiederholt im Visier
Die aktuelle Meldung ist kein Einzelfall. Laut BleepingComputer hat Google bis September 2026 bereits sieben aktiv ausgenutzte Zero-Day-Lücken in Chrome geschlossen. Ein Zero-Day ist eine Schwachstelle, die Angreifer ausnutzen, bevor ein Hersteller-Update dafür verfügbar ist. Zwei Beispiele aus dem September sind CVE-2026-85046 und CVE-2026-87491, beide in der JavaScript-Engine V8. Das sind nicht die Lücken der November-Meldung, sie zeigen aber, wie ernst solche Updates zu nehmen sind.
Diese V8-Lücken lassen sich laut BleepingComputer über präparierte Webseiten ausnutzen und erlauben Codeausführung innerhalb der Browser-Sandbox. Es genügt also der Besuch einer manipulierten Seite. Ob das für die Lücke vom November genauso gilt, ist in unseren Unterlagen nicht belegt.
Was das Chrome-Update für Ihr Unternehmen bedeutet
Browser laufen nicht nur auf normalen Arbeitsplätzen, sondern auch auf Terminals und Remote-Desktop-Servern. Bei einer bereits angegriffenen Lücke zählt deshalb jeder ungepatchte Rechner. Welche Systeme die November-Lücke konkret betrifft, muss der Herstellerhinweis klären. Bis dahin ist es sinnvoll, alle Geräte mit Chrome auf den Update-Stand zu prüfen.
Zwei Punkte werden im Alltag leicht übersehen:
- Das Update kommt nicht sofort überall an. Google weist laut BleepingComputer darauf hin, dass die Verteilung Tage bis Wochen dauern kann. Chrome prüft zwar automatisch auf Updates und installiert sie beim nächsten Start. Wer den Browser tagelang geöffnet lässt, bleibt aber womöglich ungeschützt.
- Ohne Neustart greifen die Fixes nicht. Erst nach einem Neustart des Browsers sind die Korrekturen aktiv.
Bei Edge, Brave, Opera und Vivaldi kommen die Fixes laut BleepingComputer bei früheren Updates teils erst einige Tage später an. Prüfen Sie diese Browser deshalb gesondert.
Was Sie jetzt tun sollten
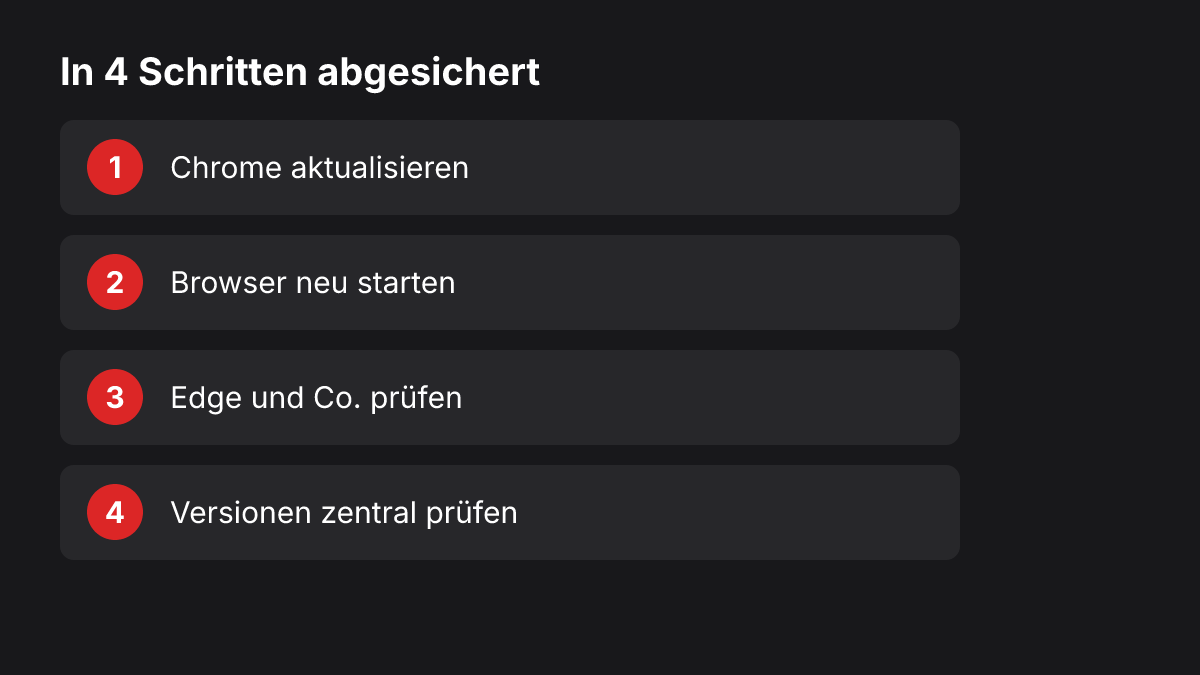
- Chrome aktualisieren: Öffnen Sie auf allen Arbeitsplätzen „Hilfe > Über Google Chrome“. Dort zeigt Chrome laut DSIN die installierte Version an. Vergessen Sie Terminals und Remote-Desktop-Server nicht.
- Browser neu starten: Bitten Sie Mitarbeitende, Chrome einmal komplett zu schließen und neu zu öffnen. Erst dann sind die Fixes wirksam.
- Version abgleichen: Vergleichen Sie die installierte Version mit der Angabe im Chrome-Releases-Blog und bei heise, sobald die genaue Versionsnummer feststeht.
- Edge und andere Chromium-Browser prüfen: Aktualisieren Sie auch diese Browser, weil Fixes dort teils verzögert ankommen.
- Zentral prüfen und verteilen: Kontrollieren Sie die Versionsstände zentral und verteilen Sie Updates automatisch, zum Beispiel über Intune oder im Rahmen von Managed IT-Services. So lässt sich das Risiko verringern, dass einzelne Rechner mit lange offenem Browserfenster zurückbleiben. Eine Garantie, dass kein Gerät übersehen wird, ist das nicht.
Häufige Fragen
Reicht es, wenn Chrome sich automatisch aktualisiert?
Nicht immer. Chrome sucht zwar selbst nach Updates, die Verteilung kann laut Google aber Tage bis Wochen dauern, und die Fixes greifen erst nach einem Neustart. Bei einer aktiv angegriffenen Lücke sollten Sie deshalb selbst nachsehen.
Ist Microsoft Edge ebenfalls betroffen?
Ob Edge von der Lücke der November-Meldung betroffen ist, konnten wir nicht belegen. Bekannt ist nur, dass Chromium-basierte Browser Fixes bei früheren Updates teils später erhielten. Prüfen Sie Edge daher vorsorglich auf Updates.
So unterstützen wir Sie in Münster und im Münsterland
Mit dem kostenlosen IT-Sicherheits- und NIS2-Check können Sie in wenigen Minuten einschätzen, wo Ihre IT beim Thema Updates und Schutz steht.
Wir von der comgie IT betreuen Unternehmen, Arztpraxen und Kanzleien in Münster und im Münsterland. Dazu gehört das Patch-Management im Rahmen unserer Managed IT-Services und, je nach Umgebung, die Geräteverwaltung mit Microsoft 365 und Intune. Wenn Sie wissen möchten, wie Browser-Updates in Ihrem Betrieb zuverlässig verteilt werden können, sprechen Sie uns über unsere Kontaktseite an.
Quellen
- Google patches seventh Chrome zero-day exploited in attacks this year (BleepingComputer, 09.09.2026)
- Google warns of new Chrome zero-day flaw exploited in attacks (BleepingComputer, 04.09.2026)
- Chrome-Update schließt aktiv angegriffene Sicherheitslücke und zahlreiche weitere Schwachstellen (DSIN, 09.06.2026)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.