Outlook-Lücke CVE-2026-124194: Office-Update jetzt einspielen
Microsoft hat im November-Patchday eine aktiv ausgenutzte Outlook-Schwachstelle geschlossen. Das Update steckt in den Office-Updates, nicht im Windows-Sammelupdate. Wer nur Windows patcht, bleibt angreifbar.
Stand: 10.11.2026. Microsoft hat im November-Patchday die Outlook-Lücke CVE-2026-124194 geschlossen. Sie wird nach Angaben von BleepingComputer bereits aktiv ausgenutzt, um sogenannte NTLM-Hashes zu stehlen. Ein Hash ist ein aus dem Passwort abgeleiteter Wert, kein Passwort im Klartext. Angreifer können ihn in Folgeangriffen missbrauchen, um sich als der Nutzer auszugeben. Betroffen sind Unternehmen, Arztpraxen und Kanzleien, die Outlook in den Microsoft 365 Apps oder in Office LTSC 2021 und 2024 einsetzen.
So funktioniert der Angriff
Laut Splashtop handelt es sich um eine Spoofing-Schwachstelle. Ein Angreifer ohne Zugangsdaten schickt eine präparierte Nachrichtendatei. Sobald der Empfänger sie in Outlook öffnet, baut Outlook eine Verbindung zu einem Server des Angreifers auf, und zwar ohne die übliche Warnung vor externen Inhalten. Dabei kann der NTLMv2-Hash des Nutzers abfließen.
Wichtig für die Einordnung:
- Der Nutzer muss die Datei selbst öffnen. Das Vorschaufenster ist laut Splashtop kein Angriffsweg.
- Microsoft stuft die Lücke als „Moderate“ ein (CVSS 6.5), markiert sie aber mit „Exploitation Detected“. Es war die einzige als ausgenutzt markierte Lücke im November-Release, und sie war vorab nicht öffentlich bekannt.
- Wer hinter den Angriffen steckt und wie weit sie verbreitet sind, hat Microsoft nach den vorliegenden Angaben nicht mitgeteilt.
- Die US-Behörde CISA hat die Lücke am 10.11.2026 in ihren Katalog bekannter ausgenutzter Schwachstellen aufgenommen. Die Frist für US-Bundesbehörden endet am 24.11.2026.
Was bedeutet die Outlook-Lücke CVE-2026-124194 für Ihr Unternehmen?
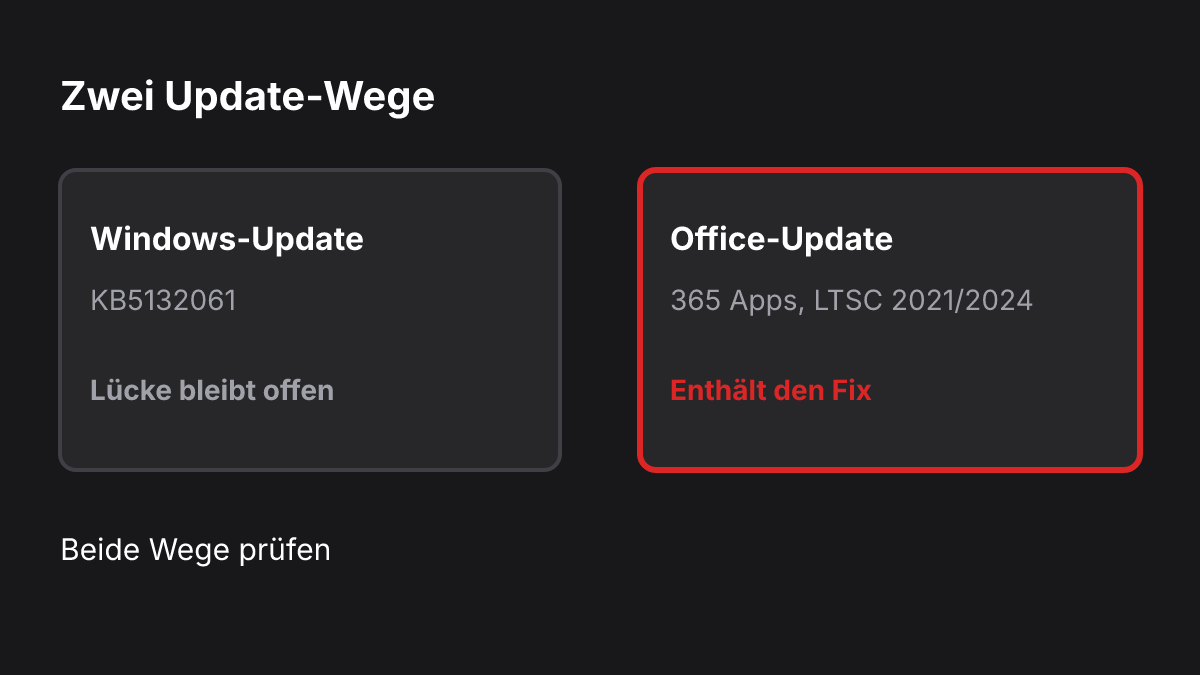
Der entscheidende Punkt: Der Fix steckt in den Sicherheitsupdates für Microsoft 365 Apps sowie Office LTSC 2021 und 2024. Im Windows-Sammelupdate KB5132061 ist er laut Splashtop nicht enthalten. Wer nur Windows-Updates einspielt und Office-Updates nicht aktiv steuert, bleibt angreifbar.
Gestohlene NTLM-Hashes können ein Einstieg für weitere Angriffe sein. Für Praxen und Kanzleien mit sensiblen Patienten- oder Mandantendaten ist das Grund genug, das Update zügig zu prüfen.
Neben dieser Lücke hat Microsoft drei kritische Outlook-Schwachstellen geschlossen (CVE-2026-110043, CVE-2026-110068, CVE-2026-111309). Sie sind laut Splashtop nicht als ausgenutzt markiert. Insgesamt war der Patchday groß: Splashtop zählt 63 kritische Schwachstellen. Weitere Updates betreffen unter anderem Active Directory, Schannel, Exchange Server (CVE-2026-118207, CVSS 8.8) und SharePoint Server (CVE-2026-120002, CVSS 9.9, von Microsoft als „Important“ eingestuft). Die Gesamtzahlen weichen je nach Zählweise ab: BleepingComputer nennt 1.235, Splashtop 1.094 Schwachstellen.
Ein Hinweis zur Quellenlage: Die Angaben stützen sich auf BleepingComputer und Splashtop. Herstellerangaben von Microsoft und der CISA-Eintrag lagen bei der Recherche nicht direkt vor. Für verbindliche Details zu betroffenen Produkten und Updates ist der Microsoft Security Update Guide maßgeblich.
Was Sie jetzt tun sollten
- Office-Updates ausrollen. Bei Microsoft 365 Apps geht das einzeln über Outlook → Datei → Office-Konto → Updateoptionen → Jetzt aktualisieren. Zentral lässt es sich über Intune oder die Steuerung des Update-Kanals erledigen. Office LTSC 2021 und 2024 benötigen ebenfalls das Update. Prüfen Sie danach die Build-Nummer.
- Nicht allein auf Windows Update verlassen. Das Windows-Sammelupdate schließt diese Lücke nicht.
- Mitarbeitende kurz warnen. Keine unerwarteten .msg-Dateien oder Outlook-Anhänge aus unbekannten Quellen öffnen.
- Firewall prüfen (allgemeine Härtung, nicht aus den Quellen). Ausgehenden SMB-Verkehr (Port 445) ins Internet zu sperren, erschwert NTLM-Verbindungen nach außen. Wer NTLM nicht benötigt, kann es einschränken. Das ersetzt das Update nicht.
- Bei Verdacht handeln. Hat jemand eine verdächtige Nachricht geöffnet, setzen Sie die Passwörter der betroffenen Konten zurück und prüfen die Anmeldungen.
- Server nicht vergessen. Priorisieren Sie die weiteren kritischen Patches, vor allem für Exchange (falls on-premises), Active Directory und SharePoint.
- Update-Steuerung klären. Wenn niemand zentral dafür zuständig ist, lohnt sich eine feste Betreuung, etwa über Managed IT-Services oder eine saubere Einrichtung von Microsoft 365 und Teams samt Geräteverwaltung.
Häufige Fragen
Reicht es, wenn alle Rechner die Windows-Updates installiert haben?
Nein. Nach den vorliegenden Angaben ist der Fix nicht im Windows-Sammelupdate KB5132061 enthalten. Er kommt über die Office-Updates.
Müssen wir das Vorschaufenster in Outlook abschalten?
Laut Splashtop ist das Vorschaufenster kein Angriffsweg, der Nutzer muss die Datei öffnen. Das Update bleibt trotzdem die eigentliche Lösung.
Ist die Lücke gefährlich, obwohl sie nur „Moderate“ ist?
Die Einstufung beschreibt den Schweregrad, nicht den Ausnutzungsstatus. Hier ist die Ausnutzung bereits festgestellt. Deshalb sollten Sie nicht auf den nächsten regulären Wartungstermin warten.
Unterstützung für Unternehmen in Münster und im Münsterland
Ob die Office-Updates bei Ihnen installiert sind, klären Sie über die Build-Nummern der Geräte oder Ihre zentrale Update-Verwaltung. Für eine allgemeine Orientierung zum IT-Sicherheitsstand gibt es zusätzlich den kostenlosen IT-Sicherheits- und NIS2-Check, einen Selbsttest in rund vier Minuten mit Ampel und Bericht. Er prüft nicht technisch, ob einzelne Updates eingespielt wurden.
Wir von der comgie IT unterstützen Unternehmen, Praxen und Kanzleien in Münster und im Münsterland dabei, Updates zu steuern, Lücken einzuordnen und Maßnahmen umzusetzen. Wenn Sie Hilfe bei der Umsetzung wünschen, sprechen Sie uns über unsere Kontaktseite an.
Quellen
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.