Sophos Firewall Hotfix für CVE-2026-98432: Jetzt prüfen
Sophos hat für die kritische Linux-Kernel-Lücke CVE-2026-98432 einen Hotfix für die Firewall veröffentlicht. Er wirkt erst nach einem Neustart. Auch SD-RED-Geräte und andere Linux-Systeme können Updates brauchen.
Für die kritische Linux-Kernel-Lücke CVE-2026-98432 gibt es seit dem 6.11.2026 einen Sophos Firewall Hotfix (HF110626.1). Betroffen sind Unternehmen, Arztpraxen und Kanzleien mit einer Sophos Firewall und mit SD-RED-Geräten in Außenstellen. Auch Linux-basierte Systeme wie Server, NAS-Geräte und Backup-Appliances können betroffen sein. Ob ein konkretes Gerät verwundbar oder bereits durch ein Herstellerupdate geschützt ist, klären die Hinweise des jeweiligen Herstellers. Der Hotfix ist erst nach einem Neustart der Firewall aktiv. Läuft Ihre Firewall auf einer älteren Firmware-Version, bekommen Sie ihn nicht automatisch. (Stand: 9.11.2026)
Worum es bei CVE-2026-98432 geht
Die Lücke steckt im IPv4-TCP-Netzwerkstack des Linux-Kernels. Es handelt sich um einen Use-after-free, also um den Zugriff auf Speicher, der bereits freigegeben wurde. Ausgelöst wird das durch eine Race Condition, bei der zwei Abläufe zeitlich in die Quere kommen. Die Schwachstelle besteht seit Kernel 4.4. Ein Angreifer ohne Anmeldung kann sie über das Netzwerk ausnutzen, um Abstürze oder Speicherbeschädigung auszulösen. Möglicherweise lässt sich damit auch Code ausführen. Von dieser Race Condition ist IPv6 nicht betroffen.
Bei der Bewertung gibt es einen Unterschied. Das Linux-Kernel-CNA vergibt laut Sophos-Advisory CVSS 9.8 (kritisch). Red Hat kommt auf 5.9, weil die Ausnutzung davon abhängt, die Race Condition zu gewinnen. Für RHEL stuft Red Hat die Lücke dennoch als „Critical“ ein.
Die Zeitleiste laut SOC Prime: Der Upstream-Fix kam am 5.10.2026, der CVE-Eintrag am 15.10.2026. Am 27.10.2026 veröffentlichte Anthropic einen Exploit-Nachweis mit Root-Zugriff aus der Ferne, gerichtet gegen einen Server mit MPTCP-Listener. Der Exploit-Code selbst ist nicht veröffentlicht.
Zur aktiven Ausnutzung: Laut Sophos-Advisory (Stand 6.11.2026) sind keine öffentlichen Berichte über Angriffe bekannt. SOC Prime meldete dasselbe für den 4.11.2026. Ob die Lücke inzwischen angegriffen wird, ist uns nicht bekannt. Da es einen Exploit-Nachweis gibt, sollten Sie mit dem Patchen nicht abwarten.
Was bedeutet das für Ihr Unternehmen oder Ihre Praxis?
Die Firewall ist das Bauteil, das Ihr Netz zum Internet hin abschirmt. Läuft sie auf v23.0 GA, v23.0 EAP1 oder v22.0 MR3, gibt es den Hotfix. Bei jeder anderen Version müssen Sie zuerst auf v22.0 MR3 oder v23.0 upgraden. Nach dem Upgrade wird der Hotfix kurz danach verfügbar, und es folgt ein weiterer Neustart. Einen Workaround gibt es laut Sophos nicht.
Der Neustart unterbricht kurz Internet und VPN. Legen Sie ihn deshalb außerhalb der Sprechzeiten oder Kernarbeitszeiten, gerade in Praxen und Kanzleien.
Weitere Geräte können ebenfalls betroffen sein:
- SD-RED 20 und 60 erhalten den Fix mit Firmware 3.0.012 (5.11.2026), ausgeliefert als Pattern-Update. Ältere End-of-Life-RED-Modelle sind davon nicht abgedeckt.
- Linux-Server, NAS-Geräte und virtuelle Appliances können betroffen sein und brauchen gegebenenfalls den Kernel des jeweiligen Herstellers. Prüfen Sie dafür die Herstellerhinweise und den Patchstand.
- Veeam-Komponenten mit Linux-Kernel sind betroffen.
Was Sie jetzt tun sollten: Sophos Firewall Hotfix einspielen
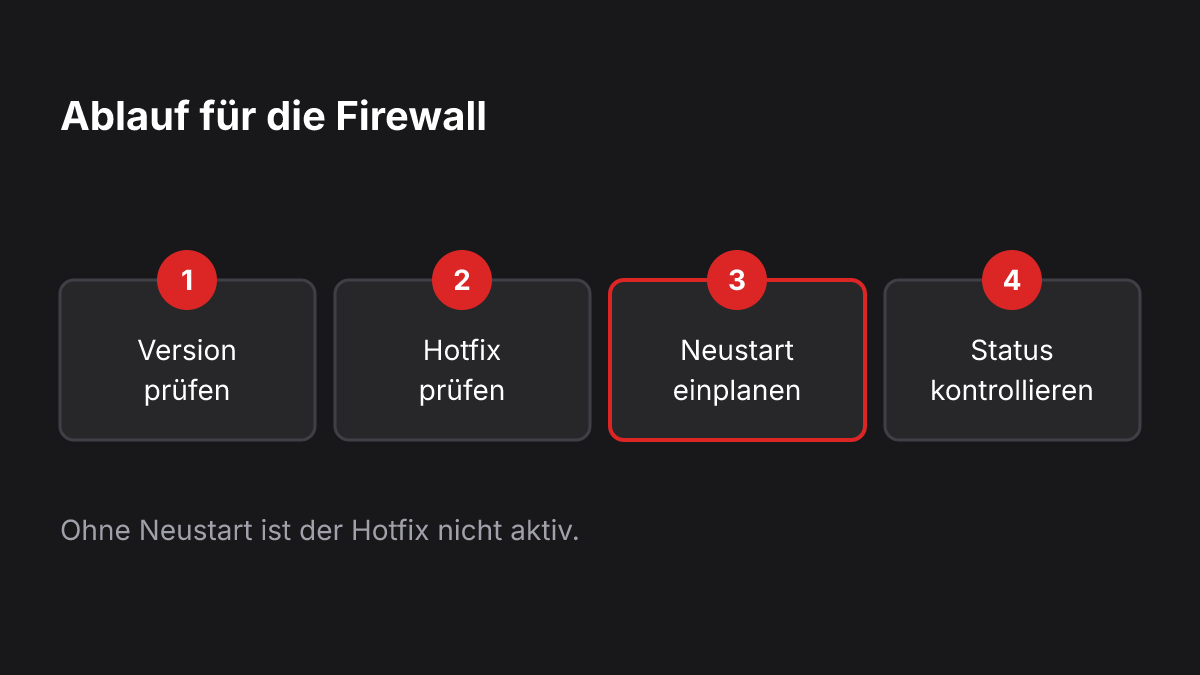
- Firmware-Version prüfen: Läuft v22.0 MR3, v23.0 GA oder v23.0 EAP1? Wenn nicht, planen Sie ein Upgrade auf v22.0 MR3 oder v23.0 ein. Nur so erhalten Sie den Hotfix.
- Hotfix-Download prüfen: Im Control Center erscheint ein Hinweis auf einen heruntergeladenen kritischen Hotfix. Ist „Allow automatic installation of hotfixes“ deaktiviert, hilft in der CLI
system hotfix enable. - Neustart im Wartungsfenster: Ohne Neustart ist der Hotfix nicht aktiv. Bei HA-Clustern starten Sie beide Geräte nacheinander neu. Bei Verwaltung über Sophos Fusion gilt das auch für das Auxiliary-Gerät. Anschließend prüfen Sie mit
system hotfix listden Installationsstatus. Dort muss „Installed“ stehen. - SD-RED aktualisieren: Bringen Sie SD-RED 20 und 60 in Außenstellen oder im Homeoffice auf Firmware 3.0.012. In der Weboberfläche gehen Sie über „Backup & Firmware > Pattern Updates“, wählen „Update Pattern Now“ und dann „Install“. Die Geräte starten dabei neu. Laut Sophos ist der Fix ab SFOS 20.0 MR3 bzw. 21.0 MR1 verfügbar. Ersetzen Sie Geräte ohne Support.
- Linux-Systeme erfassen: Listen Sie Server, NAS, virtuelle Appliances und Hilfssysteme auf. Spielen Sie, wo nötig, den Herstellerkernel ein und starten Sie neu, zuerst bei Systemen, die aus dem Internet erreichbar sind.
- Veeam prüfen: Für die Software Appliance und Infrastructure Appliance 13.1 gibt es seit dem 2.11.2026 ein Update. Für Backup & Replication 13.1 gibt es einen Private Fix. Für 12.3 kündigt Veeam ihn als „bald“ verfügbar an. Details finden Sie in der Veeam KB4966. Das ist ein eigener Sachverhalt, getrennt von der separaten Veeam-Meldung zu Backup & Replication 13, über die wir in unserem Aktuelles-Bereich berichten.
- Freigaben reduzieren: Prüfen Sie Dienste und Portfreigaben, die aus dem Internet erreichbar sind, und schließen Sie alles, was nicht nötig ist.
Weitere Hinweise zum Hotfix finden Sie im Bericht von Born City vom 9.11.2026.
Häufige Fragen
Gibt es einen Workaround, wenn ich nicht sofort neu starten kann?
Für die Sophos Firewall gibt es laut Sophos keinen. Für andere Linux-Systeme nennen Red Hat und Ubuntu als Zwischenlösung eine nftables-Regel, die IPv4-TCP-Pakete mit IP-Optionen verwirft. Sie ersetzt das Kernel-Update nicht und kann Anwendungen stören, die IP-Optionen nutzen.
Reicht es, MPTCP zu deaktivieren?
Nein. Laut Red Hat ist RHEL in der Standardkonfiguration auch ohne MPTCP verwundbar. Das Kernel-Update bleibt nötig.
Muss ich bei IPv6 etwas tun?
Die beschriebene Race Condition betrifft IPv6 nicht. Betroffene Systeme sollten Sie wegen der IPv4-Lücke dennoch zeitnah patchen.
So unterstützen wir Sie in Münster und im Münsterland
Wir von der comgie IT prüfen für Unternehmen in Münster und im Münsterland den Hotfix-Stand der Firewalls. Bei Bedarf unterstützen wir Sie auch bei weiteren Systemen. Mehr zu unseren Leistungen finden Sie unter Sophos Security & SOC. Für einen ersten Überblick zu Ihrer Lage eignet sich der kostenlose IT-Sicherheits- und NIS2-Check. Wenn Sie Unterstützung bei Firewall, SD-RED oder Linux-Systemen wünschen, sprechen Sie uns an.
Quellen
- Advisory: Linux Kernel TCP Vulnerability (CVE-2026-98432)
- Sophos Firewall: Hotfix für Schwachstelle (CVE-2026-98432) (Born City, 9.11.2026)
- CVE-2026-98432 – Red Hat Customer Portal
- CVE-2026-98432: Critical Linux Kernel TCP Flaw Enables Remote Code Execution (SOC Prime)
- Veeam KB4966: CVE-2026-98432 Impact Statement
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.