TeamViewer 15.83: Drei Sicherheitslücken – jetzt aktualisieren
TeamViewer hat mit Version 15.83 drei Sicherheitslücken geschlossen. Eine davon trifft den PC, der sich auf ein fremdes Gerät aufschaltet. Das Update ist die einzige Abhilfe.
TeamViewer hat am 27.10.2026 mit Version 15.83 drei Sicherheitslücken geschlossen, die der Hersteller im Bulletin TV-2026-1011 mit der Priorität „Important“ einstuft. Das Bulletin wurde am 28.10.2026 aktualisiert. Wer TeamViewer für Homeoffice, Praxis-PC oder Kanzlei-Rechner nutzt oder Fernwartung durch einen IT-Dienstleister oder Softwarehersteller erhält, sollte jetzt prüfen, welche Version läuft. Stand: 28.10.2026.
Worum geht es?
Eine der beiden am höchsten bewerteten Lücken trägt die Kennung CVE-2026-111585. Nach Angaben von heise online liegt sie bei CVSS 8.8, also in der Stufe „hoch“. Der CVSS-Wert ist eine Skala von 0 bis 10 für die Schwere von Sicherheitslücken.
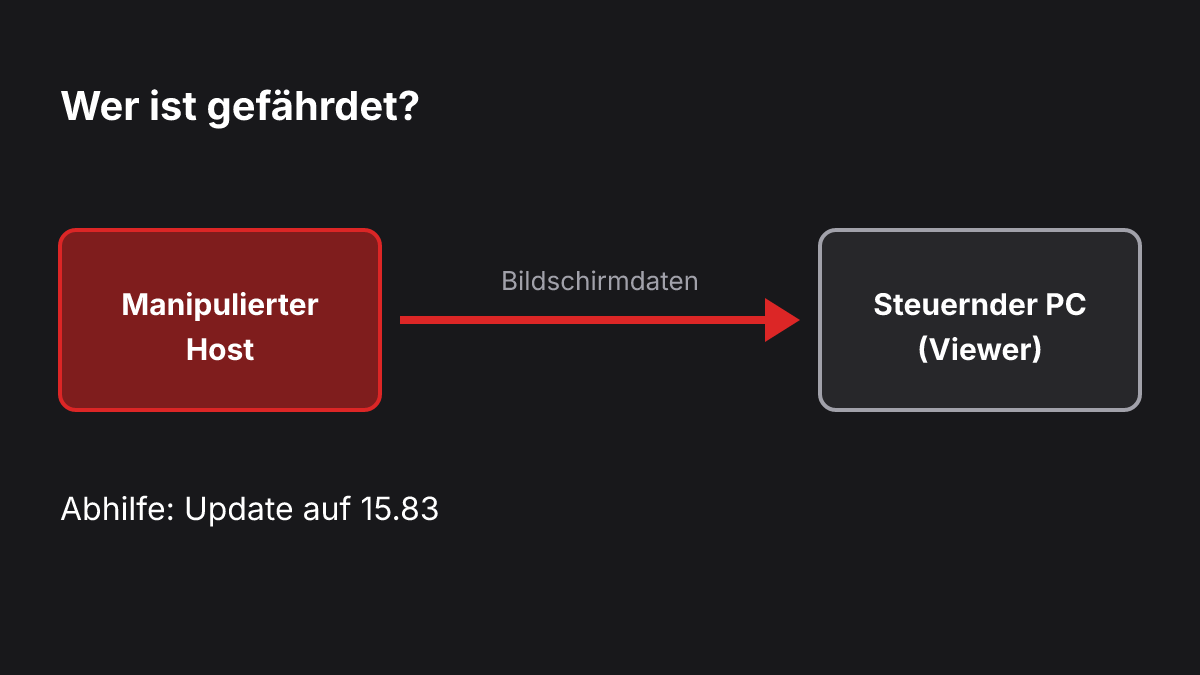
Besonders ist die Angriffsrichtung: Betroffen ist nicht der ferngesteuerte Rechner, sondern der steuernde PC, der sogenannte Viewer. Der Fehler steckt in der Verarbeitung der Bildschirmdaten einer Fernsteuer-Sitzung (ein sogenannter Integer-Overflow), wie Dr. Web und The Hacker News beschreiben. Verbindet sich ein Techniker oder Administrator mit einem manipulierten oder von Angreifern kontrollierten Host, kann Schadcode auf seinem steuernden Rechner ausgeführt werden.
Zwei weitere Lücken schließt das Update:
- CVE-2026-92372 (CVSS 8.8): ein Schreibzugriff außerhalb der Speichergrenzen im Decoder für Bildschirmdaten von Full Client und Host unter Linux und macOS. Über präparierte Bilddaten in einer Sitzung ist Codeausführung möglich.
- CVE-2026-92374: eine lokale Rechteausweitung unter macOS im Installer-Helper von Full Client und Host. Dr. Web nennt hierfür einen Wert von 7,8.
Was bedeutet das für Ihr Unternehmen oder Ihre Praxis?
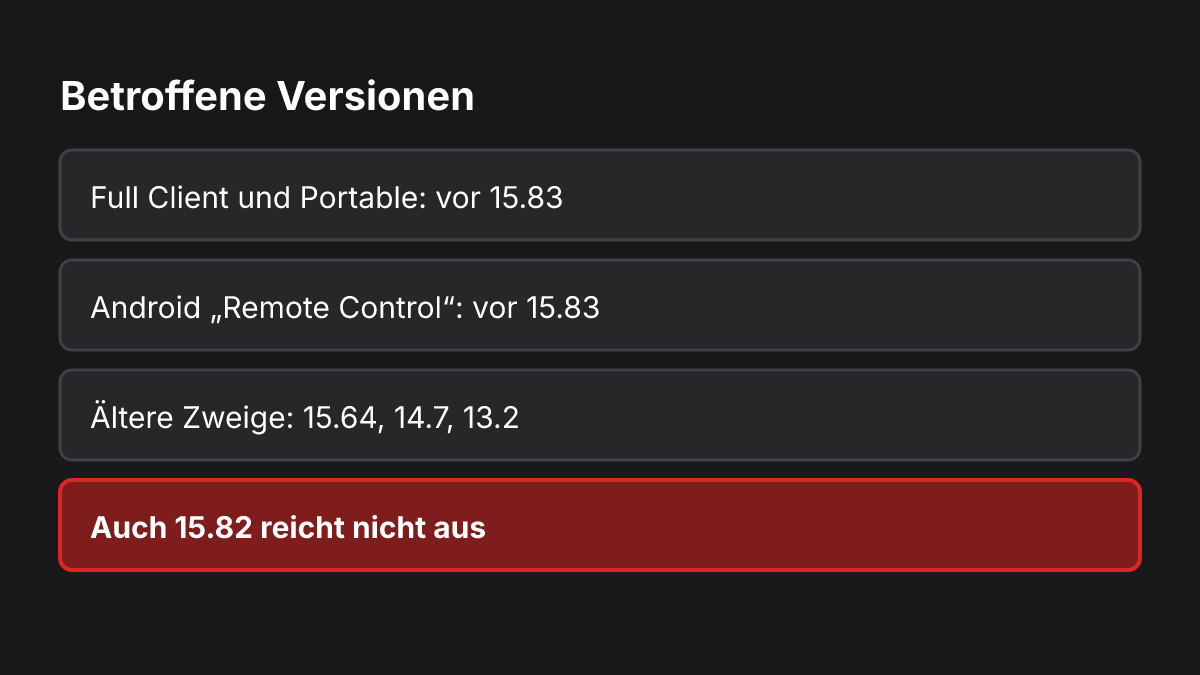
Laut Bulletin sind der Full Client inklusive Portable-Version unter Windows, Linux und macOS sowie die Android-App „Remote Control“ betroffen, jeweils vor Version 15.83. Auch ältere Zweige sind aufgeführt: 15.64 (Windows), 14.7 und 13.2. Die Lücke CVE-2026-111585 betrifft den Host nicht. Das Update bringt trotzdem auch eine Host-Version 15.83, und die beiden anderen Lücken betreffen auch Hosts, CVE-2026-92372 unter Linux und macOS, CVE-2026-92374 unter macOS.
Wichtig zu wissen:
- Eine aktive Ausnutzung ist laut Hersteller derzeit nicht bekannt (Stand der Meldung).
- Es gibt keinen Workaround. Die Abhilfe ist das Update.
- Version 15.82 aus dem September genügt nicht. Berichten von Borns IT- und Windows-Blog zufolge ist die Lücke auch dort noch enthalten.
Für Praxen und Kanzleien ist das relevant, weil auf den steuernden Rechnern oft sensible Daten liegen, etwa Patienten- oder Mandantendaten. Übernimmt ein Angreifer diesen Rechner, ist das mehr als ein Einzelproblem. Das betrifft auch die Support-Rechner Ihrer Dienstleister, denn deren Sicherheit hängt vom Update-Stand ab.
Was Sie jetzt tun sollten
- Bestandsaufnahme machen: Prüfen Sie, auf welchen Rechnern, Servern und Smartphones TeamViewer läuft. Denken Sie auch an Portable-Versionen und an alte Praxis- und Kanzlei-PCs, die kaum jemand anfasst.
- Auf 15.83 oder neuer aktualisieren: Das gilt für alle Clients und auch für Geräte mit TeamViewer Host. Die Android-App aktualisieren Sie im Play Store. Bei älteren Zweigen oder sehr alten Windows-Systemen installieren Sie den passenden Maintenance-Build oder lösen den Rechner ab. Sekundärquellen nennen dafür 15.64.10, 14.7.48868 und Builds der Version 13.2; prüfen Sie die genauen Nummern im Herstellerbulletin.
- Dienstleister fragen: Erkundigen Sie sich bei IT-Dienstleistern und Softwareherstellern, ob deren Support-Rechner bereits auf 15.83 sind, bevor Sie eine Sitzung freigeben.
- Fernwartung begrenzen: Lassen Sie Zugriffe nur mit bekannten Partnern zu. Lehnen Sie unerwartete Sitzungsanfragen und „Support-Anrufe“ ab. Räumen Sie Dauerzugriffe und nicht mehr benötigte Verbindungen auf.
- Mitarbeiter sensibilisieren: Niemand sollte eine TeamViewer-Verbindung zu unbekannten Rechnern aufbauen.
- Updates dauerhaft organisieren: Eine zentrale Softwareverteilung oder ein Patch-Management sorgt dafür, dass solche Updates nicht von Einzelnen abhängen. Das ist ein typischer Baustein von Managed IT-Services.
Häufige Fragen
Muss ich auch aktualisieren, wenn ich TeamViewer nur als Host nutze?
CVE-2026-111585 betrifft laut Bulletin den Host nicht. Die Lücken CVE-2026-92372 und CVE-2026-92374 betreffen jedoch Hosts unter Linux bzw. macOS. Zudem bringt das Update eine Host-Version 15.83. Wir empfehlen daher, auch Hosts zu aktualisieren.
Reicht es, wenn ich TeamViewer selten benutze?
Nein. Sobald sich ein betroffener Client mit einem manipulierten Host verbindet, besteht das Risiko. Auch selten genutzte oder portable Installationen sollten deshalb auf 15.83 oder neuer gebracht werden, oder Sie entfernen sie.
Wird die Lücke schon angegriffen?
Laut Hersteller ist eine aktive Ausnutzung nach Stand der Meldung nicht bekannt. Das kann sich ändern, deshalb sollten Sie mit dem Update nicht warten.
So unterstützt Sie die comgie IT
Wir von der comgie IT helfen Unternehmen, Praxen und Kanzleien in Münster und im Münsterland dabei, ihre Fernzugriffe zu inventarisieren und auf den aktuellen Stand zu bringen. Das gilt auch für den laufenden Betrieb mit zentralem Patch-Management. Sprechen Sie uns gern über unsere Kontaktseite an. Wie gut Ihre IT insgesamt aufgestellt ist, zeigt Ihnen außerdem unser kostenloser IT-Sicherheits- und NIS2-Check in wenigen Minuten.
Quellen
- TV-2026-1011: Security Update for Vulnerabilities in TeamViewer Clients (TeamViewer, Herstellerbulletin)
- TeamViewer stopft Codeschmuggel-Lücke (heise online)
- Schwere TeamViewer-Sicherheitslücke: Ein präparierter Rechner kann den PC des Technikers übernehmen (Dr. Web)
- TeamViewer Flaw Lets Remote Computers Attack Users Who Connect to Control Them (The Hacker News)
- TeamViewer dringend patchen, kritische Schwachstellen gefunden (Borns IT- und Windows-Blog)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.