Zyxel GS1900 Zero-Day: Switch-Patch vom Juni reicht nicht
Angreifer nutzen eine neue Lücke in Zyxel-GS1900-Switches, die der Juni-Patch nicht schließt. Erst die Firmware 2.90 Patch 3 behebt sie. Was Praxen, Kanzleien und Betriebe jetzt prüfen sollten.
Stand: 3.11.2026. Der Zyxel GS1900 Zero-Day (CVE-2026-107441) betrifft Netzwerk-Switches, die laut Help Net Security für die Netze kleiner und mittlerer Unternehmen gedacht sind. Angreifer nutzen dabei eine Lücke, gegen die der Patch vom Juni nicht hilft. Wer in Büro, Praxis oder Kanzlei einen Switch der GS1900-Reihe einsetzt und ihn damals aktualisiert hat, sollte jetzt noch einmal handeln.
Was bekannt ist
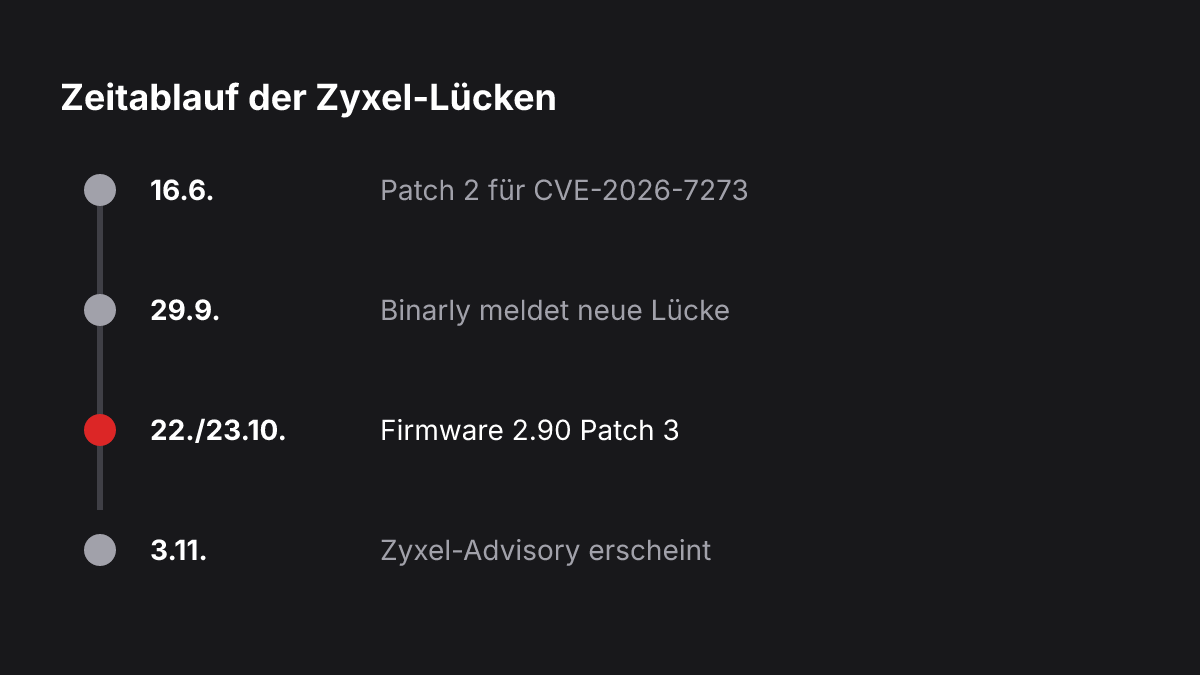
Binarly meldete am 3.11.2026, dass die Angriffe auf fast 1.000 Switches mit einer Zero-Day-Lücke erfolgten (so SecurityWeek). Ein Zero-Day ist eine Schwachstelle, für die es zum Zeitpunkt der Angriffe noch keinen Hersteller-Patch gab. Zunächst hatte man die Angriffe einer älteren, bereits gepatchten Lücke zugeschrieben: CVE-2026-7273. Zyxel hatte sie am 16.6.2026 mit der Firmware 2.90(xxxx.2)C0 behoben, siehe das Zyxel-Advisory vom Juni. Laut Help Net Security wurde diese ältere Lücke nach Angaben von GreyNoise seit August ausgenutzt. Dabei seien 996 Geräte in 48 Ländern kompromittiert worden, die US-Behörde CISA nahm sie in ihren Katalog ausgenutzter Lücken auf.
Die neue Lücke ist ein sogenannter Out-of-bounds-Write im CGI-Programm der Firmware, also im Teil, der Anfragen an die Web-Oberfläche verarbeitet. Laut Zyxel-Advisory kann ein Angreifer ohne Anmeldung im lokalen Netz über eine präparierte HTTP-Anfrage möglicherweise Betriebssystembefehle ausführen. SecurityWeek nennt einen Schweregrad von 8,8 (CVSS). The Hacker News schreibt, Patch 2 blockiere den Exploit nicht, weil weiterhin eine Prüfung der Parametergröße fehle. Der Exploit funktioniere für jeden, der die Web-Verwaltungsoberfläche erreicht. Gestohlen wurden laut BleepingComputer Konfigurationsdateien und Zugangsdaten.
Betroffene Modelle: GS1900-8, -8HP, -10HP, -16, -24, -24E, -24EP, -24HPv2, -48 und -48HPv2. Verwundbar ist die Firmware 2.90(xxxx.2)C0 und älter. Gepatcht ist 2.90(xxxx.3)C0, beim GS1900-24 zum Beispiel 2.90(AAHL.3)C0. Modelle, die nicht in der Liste stehen, sind laut Zyxel nicht betroffen.
Zyxel GS1900 Zero-Day: Was das für Ihr Unternehmen bedeutet
Ein Switch verbindet Rechner, Drucker, Telefone und Praxisgeräte miteinander. Übernehmen Angreifer ihn, haben sie ein Gerät mitten im internen Netz in der Hand. Gestohlene Konfigurationen und Zugangsdaten können weitere Systeme angreifbar machen. In einer Switch-Konfiguration können je nach Einrichtung zum Beispiel SNMP-Communities oder RADIUS- und LDAP-Zugänge stehen.
Besonders wichtig: Ein früheres Update auf Patch 2 gilt nicht mehr als ausreichend. Ob Geräte in Deutschland betroffen waren, geht aus den vorliegenden Quellen nicht hervor. Ein Advisory des BSI oder von CERT-Bund zu dieser Lücke haben wir nicht gefunden.
Was Sie jetzt tun sollten
- Geräte erfassen: Listen Sie alle Zyxel-Switches der GS1900-Reihe in Büro, Praxis und Kanzlei auf. Modell und Firmware-Stand finden Sie in der Web-Oberfläche des Geräts.
- Firmware aktualisieren: Bringen Sie alle Geräte mit Firmware 2.90(xxxx.2)C0 oder älter auf 2.90(xxxx.3)C0. Die Datei muss genau zum Modell passen, denn die Kennung unterscheidet sich je Modell (etwa AAHH beim GS1900-8 und AAHL beim GS1900-24). Denken Sie auch an Geräte, die Ihr Dienstleister früher auf Patch 2 gebracht hat.
- Zugriff beschränken: Die Verwaltungsoberfläche darf weder aus dem Internet noch aus Gäste- oder Praxis-WLAN erreichbar sein. Beschränken Sie sie auf ein separates Management-VLAN und wenige Admin-Rechner. Das senkt die Angriffsfläche, ersetzt das Update aber nicht, denn Zyxel nennt keine Workarounds.
- Auf Übernahme prüfen: Ändern Sie nach dem Update die Admin-Passwörter und weitere Zugangsdaten aus der Switch-Konfiguration und sehen Sie das Auffälligkeiten-Protokoll durch. Ein Patch entfernt eine bereits erfolgte Übernahme nicht.
- Dauerhaft regeln: Ohne eigene IT-Abteilung sollten Sie Ihren IT-Dienstleister beauftragen, Netzwerkgeräte zu inventarisieren und Firmware-Stände regelmäßig zu prüfen.
Häufige Fragen
Reicht das Juni-Update für den Schutz?
Nein. Die Firmware 2.90(xxxx.2)C0 behob die ältere Lücke CVE-2026-7273. Gegen CVE-2026-107441 schützt erst 2.90(xxxx.3)C0.
Gibt es eine Übergangslösung, wenn ich nicht sofort updaten kann?
Zyxel nennt in seinem Advisory keine Workarounds, sondern nur das Firmware-Update. Eine Beschränkung des Zugriffs auf die Web-Oberfläche kann zusätzlich helfen, ersetzt das Update aber nicht.
Wann wurde die Lücke bekannt?
Binarly meldete den Fund am 29.9. an Zyxel, der Hersteller bestätigte ihn Mitte Oktober. Die Firmware erschien laut BleepingComputer am 22.10., laut SecurityWeek am 23.10.2026. Das Advisory folgte am 3.11.2026.
Unterstützung für Münster und das Münsterland
Wir von der comgie IT unterstützen Unternehmen, Praxen und Kanzleien in Münster und im Münsterland dabei, ihre Netzwerkgeräte im Blick zu behalten. Mit einer Infrastruktur-Analyse erfassen wir, welche Geräte und Firmware-Stände in Ihrem Netz im Einsatz sind. Dazu passt unser Leistungsfeld Netzwerk & WLAN. Eine erste Einschätzung Ihrer Lage erhalten Sie mit dem kostenlosen IT-Sicherheits- und NIS2-Check, einem Selbsttest in rund vier Minuten. Wenn Sie Ihre Switches prüfen oder aktualisieren lassen möchten, sprechen Sie uns über unser Kontaktformular an.
Quellen
- Zyxel security advisory for out-of-bounds write vulnerability in GS1900 series switches (CVE-2026-107441), 3.11.2026
- Zyxel security advisory for stack-based buffer overflow vulnerability in GS1900 series switches (CVE-2026-7273), 16.6.2026
- Zyxel Switch Hacks Blamed on Patched Flaw Actually Exploited a Zero-Day (SecurityWeek)
- Zyxel fixes zero-day exploited to hack nearly 1,000 network switches (BleepingComputer)
- Zyxel GS1900 Patch Fails to Block Zero-Day Exploit Allowing Root Command Execution (The Hacker News)
- Attacker compromised nearly 1000 Zyxel switches since August (CVE-2026-7273) (Help Net Security)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.