N-central Schwachstellen: Was Ihr IT-Dienstleister klären muss
Für den Fernwartungsserver N-able N-central wurden 33 Schwachstellen samt Exploit-Code öffentlich. Betroffen sind zunächst Dienstleister, mittelbar auch deren Kunden. Stand: 13.11.2026.
Stand: 13.11.2026. Die Lage ändert sich, weitere Hotfixes sind angekündigt.
Die N-central Schwachstellen unter dem Namen „Able2Shell“ betreffen ein Werkzeug, das Ihr IT-Dienstleister möglicherweise einsetzt. N-central von N-able ist ein RMM-Server, also eine zentrale Fernwartungs- und Verwaltungssoftware, mit der Dienstleister die Rechner ihrer Kunden betreuen. Am 09.11.2026 hat ein unabhängiger Forscher laut Rapid7 Details und Beispiel-Angriffscode zu 33 Problemen veröffentlicht. Dazu zählt auch die Ausführung von Schadcode aus der Ferne ohne Anmeldung. Das CERT-Bund stuft die Lücken in seiner Meldung WID-SEC-2026-4563 vom 13.11.2026 als kritisch ein.
Direkt betroffen sind Betreiber von N-central, also IT-Dienstleister und IT-Abteilungen mit eigenem Server. Wenn Sie selbst N-central nicht einsetzen, kann es Sie dennoch mittelbar treffen: als Kunde eines Dienstleisters, der es nutzt.
Was ist bisher bekannt?
- Hersteller-Reaktion: N-able nahm die gehosteten N-central-Server vorsorglich offline und riet, selbst betriebene Server vom Internet fernzuhalten. Laut N-able sind die gehosteten Server inzwischen aktualisiert und wieder online.
- Update: Am 10.11.2026 erschien N-central 2026.4 Hotfix 2 (Build 2026.4.1.26). Er behebt sieben Schwachstellen, die höchsten Bewertungen liegen laut Tenable bei 9,3 von 10 (CVSSv4). Nach Angaben von N-able (Blogbeitrag vom 11.11.) sind damit alle Lücken behoben, die ohne Anmeldung ausnutzbar sind. Die übrigen setzen ein angemeldetes Konto oder zusätzliche Bedingungen voraus, ein weiterer Hotfix ist angekündigt.
- Zusätzlich nötig: Unabhängig davon, ob gehostet oder selbst betrieben, müssen Agents und Probes aktualisiert werden, zuerst die Agents, dann die Probes. Die Release Notes nennen außerdem ein bekanntes Problem: Die integrierte Remote-Control ist vorübergehend deaktiviert, Take Control funktioniert weiter.
- Ausnutzung (Stand 11.11.): N-able beobachtete bis zu diesem Tag Scan-Aktivität mit dem veröffentlichten Code. Hinweise auf eine Kompromittierung gehosteter Server gab es laut N-able zu diesem Zeitpunkt nicht. Keine der sieben Lücken stand laut Tenable am 10.11. im CISA-Katalog bekannt ausgenutzter Schwachstellen. Für die Zeit danach liegen uns keine gesicherten Angaben vor.
- Unklar: Eine vollständige Liste der betroffenen Versionen hat N-able nicht veröffentlicht. Der Forscher testete die Appliance 2026.4.0.31. Welche Installationen tatsächlich verwundbar sind, lässt sich daher nur im Einzelfall klären.
Noch unbestätigt: Laut einer Einzelmeldung von SOCRadar vom 12.11. soll ein weiterer Angriffscode („4EverAble2Shell“) kursieren. Damit seien auf mindestens 21 selbst betriebenen Servern Krypto-Miner installiert worden, auch auf Servern mit Hotfix 2, sofern die sogenannte Legacy API aktiv und aus dem Internet erreichbar ist. Laut SOCRadar gibt es dafür weder eine Schwachstellenkennung noch einen Patch, empfohlen werde, die Legacy API zu deaktivieren. Wir konnten diese Angaben nicht unabhängig prüfen, eine Bestätigung durch den Hersteller liegt uns nicht vor. Aktuelle Hinweise von N-able finden Sie auf der N-able-Statusseite.
Was bedeuten die N-central Schwachstellen für Ihr Unternehmen oder Ihre Praxis?
Ein RMM-Server hat Administratorzugriff auf alle Rechner, die er verwaltet. Wird er kompromittiert, steht Angreifern theoretisch der Weg in die Systeme aller Kunden eines Dienstleisters offen. Fachleute sprechen von einem Lieferkettenrisiko: Das Problem entsteht nicht bei Ihnen, sondern bei einem Partner, dem Sie weitreichenden Zugriff eingeräumt haben.
Das heißt nicht, dass Ihr Dienstleister betroffen oder gar kompromittiert ist. Setzt er N-central nicht ein, ist er von diesen Lücken nicht unmittelbar berührt. Setzt er es ein, hängt die tatsächliche Verwundbarkeit von Version, Betriebsart und Konfiguration ab, und das lässt sich von außen nicht beurteilen. Für Arztpraxen und Steuerkanzleien mit sensiblen Daten lohnt sich die Nachfrage deshalb, denn Sie sollten wissen, wie Ihr Dienstleister seine Fernwartungswerkzeuge absichert und aktuell hält.
Was Sie jetzt tun sollten
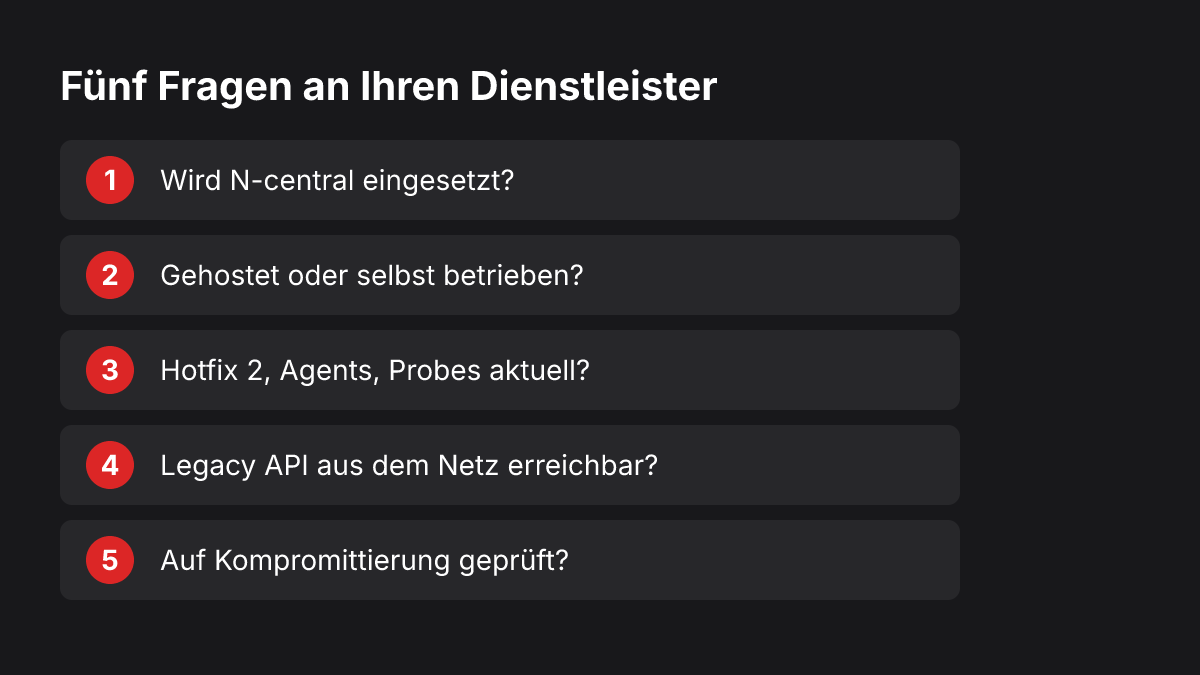
- Schriftlich nachfragen: Fragen Sie Ihren IT-Dienstleister per E-Mail, ob er N-central einsetzt. Schriftlich, damit die Antwort dokumentiert ist.
- Bei „Ja“ nachhaken: Lassen Sie sich bestätigen, ob der Server gehostet oder selbst betrieben wird und ob Hotfix 2 (2026.4.1.26) sowie die Updates für Agents und Probes eingespielt sind.
- Legacy API klären: Fragen Sie, ob sie deaktiviert oder zumindest nicht aus dem Internet erreichbar ist. Das gilt wegen der noch unbestätigten Meldung als vorsorgliche Maßnahme.
- Prüfung auf Kompromittierung erfragen: Hat der Dienstleister seinen Server und die verwalteten Systeme auf Auffälligkeiten geprüft, etwa unbekannte Konten, ungewöhnliche Prozesse oder neue Skripte?
- Pflichten prüfen: Ein möglicher Vorfall beim Dienstleister kann je nach Ihrer Tätigkeit und Rechtsrolle Melde- und Dokumentationspflichten auslösen, etwa nach NIS2 oder Datenschutzrecht. Eine technische Protokollierung ersetzt diese Prüfung nicht. Hintergründe finden Sie auf unserer Seite zu NIS2.
- Lage weiter beobachten: Weitere Hotfixes sind angekündigt. Lassen Sie sich informieren, wenn sich der Stand ändert.
Wer selbst einen N-central-Server betreibt, sollte ihn bis zum Update vom Internet trennen, Hotfix 2 außerplanmäßig einspielen, danach Agents und Probes aktualisieren und die Legacy API abschalten oder nur intern erreichbar machen. Bei Verdacht auf eine Kompromittierung gehört ein Incident-Response-Team hinzu.
Häufige Fragen
Muss ich als Kunde selbst etwas aktualisieren?
Das hängt davon ab, wie Ihre IT betrieben wird und was Sie mit Ihrem Dienstleister vereinbart haben. Die Updates betreffen den N-central-Server sowie die Agents und Probes. Wer diese verwaltet, sollte Ihnen Ihr Dienstleister bestätigen. Klären Sie die Zuständigkeit am besten schriftlich.
Ist mein Dienstleister automatisch betroffen?
Nicht automatisch. Entscheidend ist, ob und in welcher Version er N-central einsetzt und wie der Server betrieben wird. Da N-able keine vollständige Versionsliste veröffentlicht hat, kann Ihr Dienstleister das am besten einordnen. Auch wenn er selbst nicht kompromittiert ist, bleibt die Frage nach der Absicherung berechtigt.
Reicht es, wenn der Hersteller gepatcht hat?
Nicht in jedem Fall. Gehostete Server hat N-able aktualisiert, selbst betriebene Server müssen vom Betreiber aktualisiert werden. Dazu kommen die Agents und Probes. Ob der Server schon vor dem Update angegriffen wurde, klärt das Einspielen des Hotfix allein nicht.
Wie wir von der comgie IT helfen
Den kostenlosen IT-Sicherheits- und NIS2-Check können Sie in rund vier Minuten als Selbsttest durchführen, um Ihre eigene Ausgangslage einzuordnen. Wir von der comgie IT unterstützen Unternehmen, Kanzleien und Praxen in Münster und im Münsterland dabei, Antworten von Dienstleistern einzuordnen und die Absicherung der IT zu bewerten, auch bei Managed IT-Services. Wenn Sie Fragen zu Ihrer Situation haben, sprechen Sie uns über unsere Kontaktseite an.
Quellen
- Update on N-central 2026.4 HF2 and ongoing security response (N-able, 11.11.2026)
- N-central 2026.4 HF2 Release Notes (N-able Status)
- Critical vulnerabilities in N-able N-central prompt hosted shutdown (Rapid7)
- Able2Shell: Frequently asked questions for reported N-able N-central zero-day vulnerabilities (Tenable)
- 4EverAble2Shell: N-central Zero-Day Exploited (SOCRadar)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.
Solche Warnungen direkt per Mail?
Mit dem kostenlosen Warndienst der comgie IT erfahren Sie von kritischen Sicherheitslücken, sobald wir sie bewerten. Nur wenn es wichtig ist.