ScreenConnect Sicherheitslücke: RMM+-Erweiterung missbraucht
Angreifer missbrauchen die ScreenConnect-Erweiterung RMM+ und installieren Schadsoftware auf Rechnern, die IT-Dienstleister fernwarten. Was Unternehmen, Praxen und Kanzleien jetzt bei ihrem Dienstleister klären sollten.
Stand: 16.11.2026. Die aktuelle ScreenConnect Sicherheitslücke betrifft nicht das Fernwartungsprogramm selbst, sondern eine Erweiterung eines Drittherstellers: RMM+. Laut heise wird die Lücke mutmaßlich bereits aktiv ausgenutzt. Angreifer bringen damit manipulierte ScreenConnect-Clients auf Rechner, die IT-Dienstleister aus der Ferne betreuen. Betroffen sind damit auch deren Kunden, also Unternehmen, Arztpraxen und Kanzleien.
Was passiert ist
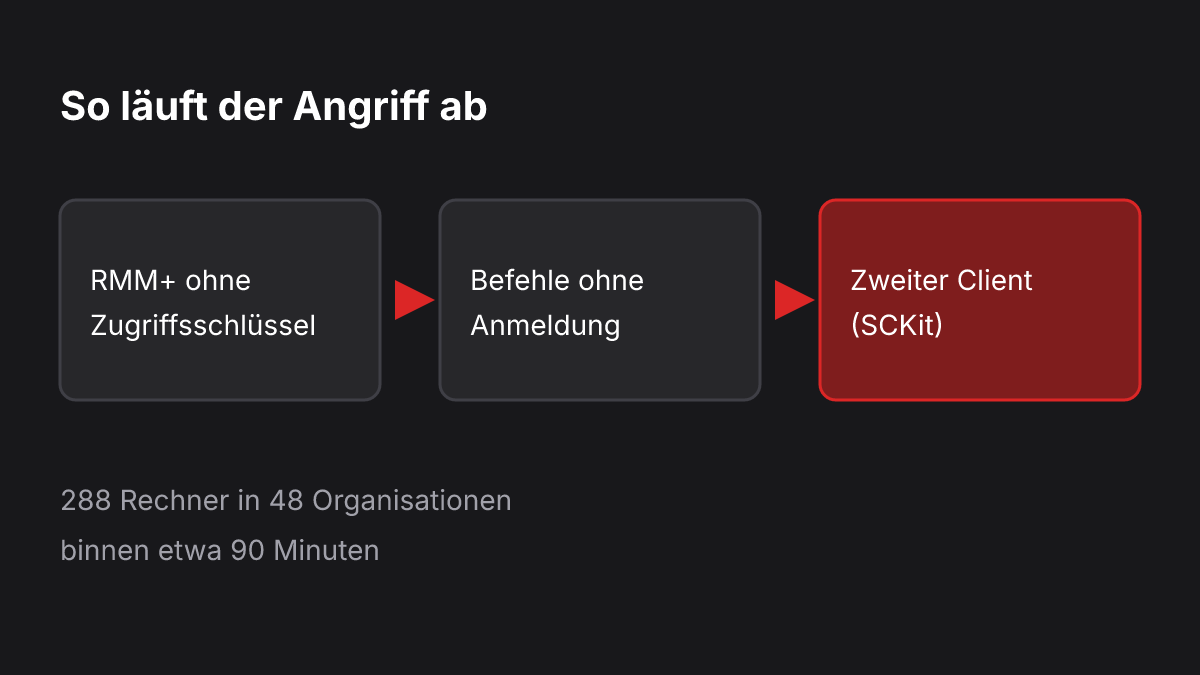
Das Sicherheitsunternehmen Huntress schlug am 11.11.2026 Alarm. Laut The Register und CyberScoop installierte ein Angreifer über Cloud-Instanzen von IT-Dienstleistern Schad-Clients auf mindestens 288 Rechnern in 48 Organisationen. Binnen etwa 90 Minuten waren alle diese Rechner betroffen. Das Microsoft Security Blog bestätigt die von ConnectWise gemeldete aktive Kampagne seit dem 11.11.2026.
Die Ursache: In den RMM+-Versionen 1.0.31 und 1.0.32 akzeptiert die Erweiterung einen leeren Zugriffsschlüssel, wenn kein Schlüssel eingerichtet wurde. Angreifer können dann Befehle an verwaltete Geräte senden, ohne sich anzumelden. Laut Huntress umgeht RMM+ dabei Benutzerkonten, Rollen und die Mehrfaktor-Anmeldung von ScreenConnect. Eine CVE-Nummer oder einen CVSS-Wert nennen die ausgewerteten Quellen für diese Lücke nicht.
ConnectWise führt die Ursache auf fünf Erweiterungen externer Hersteller zurück: Labtech Plus, RMM Plus, RMM+, RMM Plus Password Link und RMM+ Password Link. Nach eigener Aussage hat ConnectWise rund 400 Installationen mit mindestens einer dieser Erweiterungen gefunden und sie dort deaktiviert, wo das aus der Ferne möglich war. Betreiber eigener Server müssen sie selbst abschalten. Einen Hinweis auf eine Kompromittierung der ConnectWise-Infrastruktur oder auf eine Schwachstelle in ScreenConnect selbst gibt es laut ConnectWise nicht.
Die Schadsoftware SCKit
SCKit richtet einen zweiten, vom Angreifer kontrollierten ScreenConnect-Client ein. Dieser bleibt aktiv, auch wenn der legitime Zugang gesperrt wird. Dazu kommen Persistenz über geplante Tasks und Autostart-Einträge sowie Ausnahmen im Microsoft Defender. Die Schadsoftware versucht außerdem, Arbeitsplätze von Technikern zu infizieren und Browser-Sitzungscookies zu stehlen, um sich auf weitere Kunden eines Dienstleisters auszubreiten. Einen erfolgreichen Fall dieser Ausbreitung hat Huntress nach eigener Aussage bisher nicht gesehen.
Wichtig: Den Schad-Client zu löschen, reicht nicht. Persistenz und offene Web-Sitzungen bleiben bestehen. Huntress berichtet von Rechnern, die nach der Isolation binnen Minuten erneut infiziert wurden.
Was die ScreenConnect Sicherheitslücke für Ihr Unternehmen bedeutet
Direkt handeln müssen IT-Dienstleister und Administratoren mit eigenem ScreenConnect-Server. Wenn Ihre IT extern betreut wird, hängt Ihr Risiko davon ab, welche Fernwartungswerkzeuge und Erweiterungen Ihr Dienstleister einsetzt. Das sollten Sie wissen, auch wenn Sie die Technik nicht selbst bedienen.
Zur Einordnung: Die Angriffe liefen laut Huntress auf den ScreenConnect-Versionen 26.6.6.9747 und 26.7.6.9783. Aktuelle Versionen waren also nicht automatisch sicher. Laut heise gibt es noch kein Update für die Erweiterung; sie soll deaktiviert werden. Die von ConnectWise genannten Updates blockieren nur einen Teil der beobachteten Angriffe.
Davon zu trennen ist die frühere Lücke CVE-2026-84869 in ScreenConnect (CVSS 9.9, kritisch), die laut heise schon im September ausgenutzt wurde. Der Fix kam am 08.09.2026. Clients ab Version 26.6.5 blockieren den betroffenen Übertragungsweg. Ein Update der Cloud-Konsole aktualisiert die Techniker-Clients laut Microsoft nicht automatisch.
Was Sie jetzt tun sollten
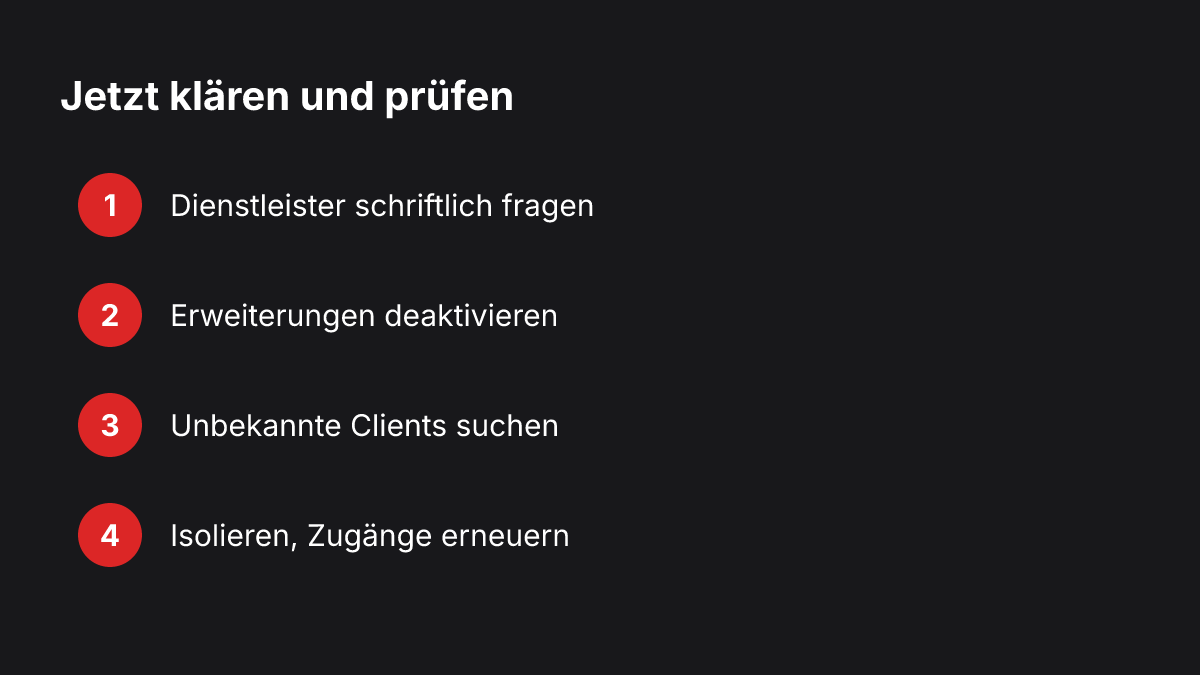
- Dienstleister schriftlich fragen: Setzt er ScreenConnect ein? Waren RMM+, RMM Plus, Labtech Plus oder die Password-Link-Varianten installiert? Wurden sie deaktiviert? Gab es seit dem 11.11.2026 auffällige Fernzugriffe oder Befehle?
- Eigener ScreenConnect-Server: Erweiterungen sofort deaktivieren und die Installations- und Konfigurationshistorie prüfen. Techniker-Clients getrennt von der Konsole auf mindestens Version 26.6.5 bringen und den Fix für CVE-2026-84869 einspielen.
- Endgeräte prüfen: Nach unbekannten ScreenConnect-Clients suchen, auch solchen, die sich mit fremden Relay-Servern verbinden. Außerdem nach geplanten Tasks mit „RelayTrap“, dem Autostart-Eintrag „RelayTrapLiteAlert“ und unbekannten Defender-Ausnahmen suchen. Microsoft Defender XDR bietet laut Microsoft dafür Erkennungen und Suchabfragen.
- Verdächtige Geräte über einen anderen Kanal untersuchen, etwa per Defender Live Response, nicht über ScreenConnect. Geräte isolieren, Web-Sitzungen von einem sauberen Gerät aus beenden, Zugangsdaten erneuern und Geräte neu aufsetzen, wenn ihre Integrität unklar ist.
- Schutz aktiv lassen: Echtzeitschutz und Manipulationsschutz im Defender nicht abschalten. Ein Verzeichnis erlaubter Fernwartungstools führen und andere Tools per Anwendungskontrolle blockieren.
Häufige Fragen
Ist ScreenConnect selbst unsicher?
Nach Angaben von ConnectWise gibt es keinen Hinweis auf eine Schwachstelle in ScreenConnect selbst im Zusammenhang mit dieser Kampagne. Die Ursache liegt in den Erweiterungen externer Hersteller. Die separate Lücke CVE-2026-84869 ist dagegen eine ScreenConnect-Schwachstelle, deren Fix seit dem 08.09.2026 vorliegt.
Muss ich als Kunde selbst etwas installieren?
Betreibt Ihr Dienstleister den ScreenConnect-Server, liegen die Abschaltung der Erweiterungen und die Aktualisierung der Techniker-Clients bei ihm. Ihre Aufgabe ist, die Fragen aus Schritt 1 zu stellen und die Antworten schriftlich festzuhalten.
So unterstützt Sie die comgie IT
Welche Fernwartungswerkzeuge im Einsatz sind und wer sie wie absichert, sollte dokumentiert sein. Wir von der comgie IT betreuen Unternehmen in Münster und im Münsterland im Rahmen von Managed IT-Services und unterstützen bei der IT-Sicherheit, je nach Vertrag auch bei der Prüfung solcher Fernzugänge. Einen ersten Überblick über Ihren Stand gibt der kostenlose IT-Sicherheits- und NIS2-Check. Wenn Sie Fragen zu Ihrer Fernwartung haben, sprechen Sie uns über unsere Kontaktseite an.
Quellen
- ConnectWise ScreenConnect: Angreifer installieren Malware über RMM+-Erweiterung (heise, 16.11.2026)
- SCKit abuses ScreenConnect to deploy remote access and target technician sessions (Microsoft Security Blog, 13.11.2026)
- Hackers exploiting ScreenConnect plugin flaw to spread malware across hundreds of PCs (The Register, 12.11.2026)
- Rogue remote-access campaign spread through ScreenConnect add-on, researchers say (CyberScoop, 12.11.2026)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.
Solche Warnungen direkt per Mail?
Mit dem kostenlosen Warndienst der comgie IT erfahren Sie von kritischen Sicherheitslücken, sobald wir sie bewerten. Nur wenn es wichtig ist.