SonicWall Gen6 Firewall ersetzen: Was jetzt zu tun ist
SonicWall liefert für Gen6-Firewalls (SonicOS 6.x) keine Sicherheitspatches mehr, auch nicht bei kritischen Lücken. Was das für Unternehmen, Praxen und Kanzleien bedeutet und wie Sie vorgehen. Stand: 20.11.2026.
Stand: 20.11.2026. SonicWall hat am 18.11.2026 das Product Advisory „Retire Unsupported Gen 6 Firewalls“ veröffentlicht und fordert Kunden darin auf, Firewalls der Generation 6 und 6.5 (SonicOS 6.x) zu ersetzen. Der Grund: Für diese Geräte erscheinen keine Firmware-Updates und Sicherheitspatches mehr, auch nicht bei kritischen Schwachstellen. Wer nach „SonicWall Gen6 Firewall ersetzen“ sucht, findet hier eine Einordnung für Unternehmen, Arztpraxen und Kanzleien ohne eigene IT-Abteilung. Über die Meldung berichteten unter anderem Help Net Security, The Hacker News und heise online.
Was genau SonicWall mitgeteilt hat
Laut Advisory von SonicWall sind alle Gen-6- und Gen-6.5-Firewalls mit SonicOS 6.x betroffen, einschließlich der virtuellen NSv-Firewalls der Generation 6. Für alle dort gelisteten Modelle ist das Support-Ende erreicht. Support lässt sich für Gen6 weder kaufen noch verlängern. Ein kostenpflichtiges Übergangsprogramm nennt der Advisory nicht.
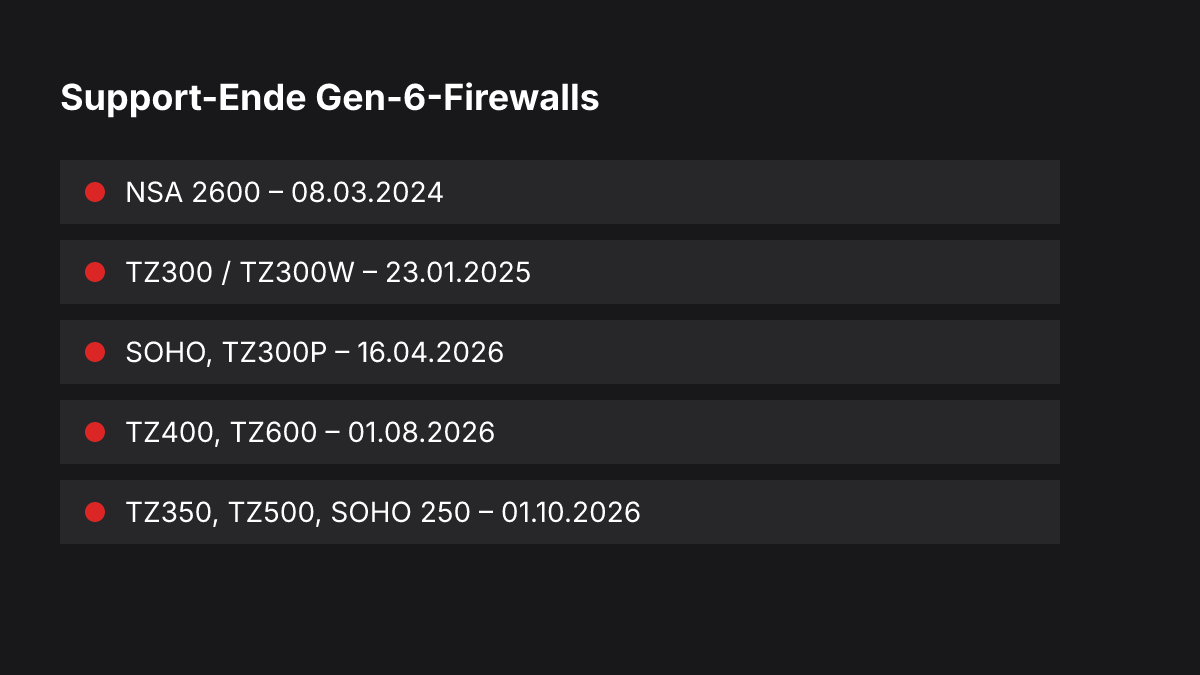
Die Support-Enden unterscheiden sich je nach Modell, hier eine Auswahl:
- NSA 2600: 08.03.2024
- TZ300 und TZ300W: 23.01.2025
- SOHO, SOHO W und TZ300P: 16.04.2026
- TZ400, TZ400W, TZ600 und TZ600P: 01.08.2026
- TZ350, TZ350W, TZ500, TZ500W, SOHO 250 und SOHO 250W: 01.10.2026
Wichtig zur Einordnung: SonicWall warnt vor dem Weiterbetrieb nicht mehr unterstützter Geräte. Der Hersteller nennt keine neue CVE und berichtet nicht von der aktiven Ausnutzung einer neuen Lücke. Er geht aber davon aus, dass Gen6-Geräte am Internet-Rand künftig aktiv angegriffen werden. Jede zukünftig entdeckte Lücke bliebe auf diesen Geräten dauerhaft offen.
Als Beispiel nennt der Hersteller die Lücke CVE-2024-40766 (Schweregrad CVSS 9.3). Sie betraf Gen5, Gen6 und frühe Gen7, wurde in der Praxis ausgenutzt und stand im Zusammenhang mit Ransomware-Aktivität gegen SSL-VPN-Konten. Damals gab es noch Korrekturen, für Gen6 gäbe es sie heute nicht mehr. Zudem verweist der Advisory auf eine Zahl, die der Hersteller aus dem Verizon DBIR 2025 zitiert: Geräte am Netzwerkrand und VPNs waren bei 22 % der Einbrüche über ausgenutzte Schwachstellen das Ziel, nach 3 % im Vorjahr. Beachten Sie: Der Advisory stammt vom Hersteller, der selbst neue Firewalls verkauft. Ein Hinweis des BSI dazu lag uns bei Redaktionsschluss nicht vor.
SonicWall Gen6 Firewall ersetzen: Was das für Ihr Unternehmen oder Ihre Praxis bedeutet
Betroffen sind alle Organisationen, die ein Gen6-Gerät einsetzen, besonders kleine Modelle der Reihen TZ und SOHO an Standorten und Filialen. Auch ein altes Gerät, das noch als Ersatz im Schrank liegt, gehört dazu. Besonders kritisch sind Geräte, bei denen SSL-VPN oder die Verwaltung über das Internet (WAN) aktiv ist, denn sie sind von außen erreichbar.
Sprechen Sie auch dann mit Ihrem Dienstleister, wenn Sie Ihre IT extern betreuen lassen und nicht wissen, welche Firewall im Einsatz ist. In Praxen und Kanzleien schützt die Firewall den Zugang zu Patienten- bzw. Mandantendaten. Bleibt eine künftig entdeckte Lücke offen, kann das den unbefugten Zugriff auf das Praxis- oder Kanzleinetz erleichtern. Zudem sollten Sie das Thema im Rahmen von NIS2, Cyberversicherung und Nachweisen gegenüber Mandanten im Blick behalten, sofern diese für Sie gelten.
Was Sie jetzt tun sollten
- Modell und Firmware prüfen: Auf dem Gerät steht „TZ…“, „SOHO…“ oder „NSA…“, in der Verwaltungsoberfläche zeigt sich SonicOS 6.x. Sind Sie unsicher, fragen Sie Ihren IT-Dienstleister oder prüfen Rechnungen und Lizenzen. Denken Sie an Filialen, Praxisstandorte, Homeoffice-Geräte und Ersatzgeräte.
- Mit der Hersteller-Übersicht abgleichen: Gleichen Sie das Modell mit dem Lifecycle-Verzeichnis von SonicWall ab. Alle im Advisory gelisteten Modelle haben das Support-Ende erreicht.
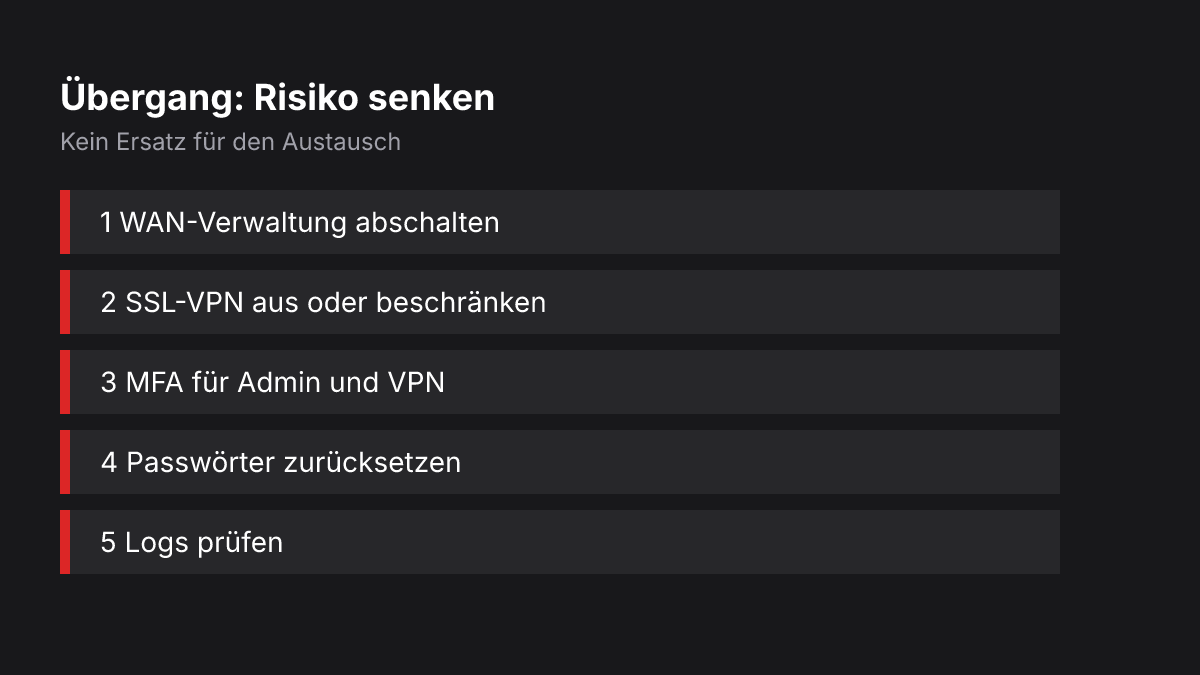
- Risiken übergangsweise senken: SonicWall nennt Zwischenmaßnahmen, stellt aber klar, dass sie keine echte Sicherheit herstellen. Dazu zählen: WAN-Verwaltung per HTTPS, SSH und SNMP auf den WAN-Schnittstellen abschalten, SSL-VPN abschalten oder auf bekannte Adressen beschränken, MFA (Anmeldung mit zweitem Faktor) für Remote- und Admin-Konten erzwingen und lokale Passwörter zurücksetzen. Schalten Sie außerdem ungenutzte Dienste und Schnittstellen ab. Prüfen Sie die Protokolle auf ungewöhnliche Anmeldungen, Konfigurationsänderungen und auffälligen Netzwerkverkehr.
- Austausch planen und budgetieren: Ersetzen Sie zuerst die aus dem Internet erreichbaren Geräte, besonders solche mit aktivem SSL-VPN oder freigeschalteter WAN-Verwaltung. Nehmen Sie ungenutzte Gen6-Ersatzgeräte nicht wieder in Betrieb. SonicWall empfiehlt Gen-8-Firewalls mit SonicOS 8, auch ein anderer Hersteller kann in Frage kommen. Achten Sie auf den Support-Zeitraum, regelmäßige Updates und die Übernahme der bestehenden Konfiguration. Laut Hersteller lassen sich unterstützte Einstellungen aus SonicOS 6.5 importieren. Der Aufwand hängt vom Einzelfall ab, mit kurzer Unterbrechung an einem Tag kann ein Wechsel machbar sein.
- Inventar dokumentieren: Halten Sie Modell, Support-Ende und Verantwortlichen je Firewall fest. Das hilft bei NIS2 sowie bei Nachweisen gegenüber Cyberversicherung und Mandanten.
Häufige Fragen
Ist meine Firewall schon gehackt worden?
Das lässt sich aus der Meldung nicht ableiten. Der Hersteller nennt keine neue CVE und berichtet nicht von der aktiven Ausnutzung einer neuen Lücke. Die Prüfung der Protokolle auf ungewöhnliche Anmeldungen ist trotzdem sinnvoll.
Reichen die Zwischenmaßnahmen aus?
Nein. Der Hersteller betont selbst, dass sie keine Sicherheit herstellen. Sie können das Risiko verringern, bis das Gerät ersetzt ist.
Muss es wieder eine SonicWall sein?
Nein. SonicWall empfiehlt Gen 8, für Sie kann je nach Anforderung auch ein anderer Hersteller passen. Entscheidend sind Support-Zeitraum, regelmäßige Updates und die Übernahme der Konfiguration.
So unterstützen wir Sie
Wir von der comgie IT betreuen Unternehmen, Praxen und Kanzleien in Münster und im Münsterland. Für den Ersatz einer Firewall bieten wir Sophos Security mit Firewall und SOC sowie Netzwerk und WLAN an. Den Stand Ihrer Absicherung können Sie vorab mit dem kostenlosen IT-Sicherheits- und NIS2-Check einschätzen. Wenn Sie wissen möchten, welche Firewall bei Ihnen im Einsatz ist und wie der Austausch aussehen könnte, nehmen Sie Kontakt mit uns auf.
Quellen
- Product Advisory: Retire Unsupported Gen 6 Firewalls (SonicWall, 18.11.2026)
- SonicWall urges customers to replace Gen 6 firewalls now (Help Net Security, 19.11.2026)
- SonicWall Warns Gen 6 Firewalls Won't Get Security Patches, Even for Critical Flaws (The Hacker News, 20.11.2026)
- SonicWall rät Kunden zum Entsorgen von Gen6-Firewalls (heise online, 20.11.2026)
Dieser Beitrag wurde mit KI erstellt und von der comgie IT veröffentlicht.
Solche Warnungen direkt per Mail?
Mit dem kostenlosen Warndienst der comgie IT erfahren Sie von kritischen Sicherheitslücken, sobald wir sie bewerten. Nur wenn es wichtig ist.